





nginx 无法直接禁用 tls 扩展,仅能间接控制 session tickets(ssl_session_tickets off)和 ocsp stapling(ssl_stapling off),sni 和 alpn 不可禁用;安全加固应聚焦 tls 版本、密码套件、hsts 等。
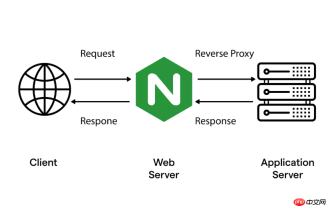
在 Nginx 中,**不能直接禁用 TLS 扩展(如 ALPN、SNI、OCSP Stapling、Session Tickets 等)**,因为 Nginx 本身不提供类似 ssl_disable_extensions 这样的指令。它的 TLS 行为由 OpenSSL(或 BoringSSL)底层库驱动,配置粒度集中在协议版本、密码套件、证书和基础安全策略上,而非逐个开关 TLS 扩展。
哪些 TLS 扩展你实际能控制?
Nginx 允许你通过明确启用或关闭相关功能,间接影响部分扩展的行为:
-
禁用 TLS Session Tickets(会话票据):防止会话恢复被滥用(如票据泄露导致前向保密失效)
添加配置:ssl_session_tickets off;(放在server或http块中) -
禁用 OCSP Stapling(在线证书状态检查):虽然它本身是安全增强功能,但若上游 OCSP 响应不可靠或引入延迟,可选择性关闭
添加配置:ssl_stapling off;和ssl_stapling_verify off; -
不启用 ALPN(应用层协议协商):Nginx 默认开启 ALPN(用于 HTTP/2 协商),但你无法“禁用 ALPN”本身;不过,若你不想支持 HTTP/2,可移除
http2并仅监听ssl:listen 443 ssl;(不加http2)→ 此时 ALPN 仍存在,但只协商 HTTP/1.1,无实质风险 - SNI(服务器名称指示)无法禁用:它是现代 HTTPS 的基础设施(支撑多域名共用 IP),Nginx 强制依赖 SNI,且禁用会导致绝大多数客户端(包括所有现代浏览器)连接失败
真正该聚焦的安全加固点
比起纠结 TLS 扩展,Nginx 下更有效、更标准的安全提升方式是:
- 强制使用
ssl_protocols TLSv1.2 TLSv1.3;(彻底禁用 TLS 1.0/1.1/SSLv3) - 配置强密码套件,禁用含
RC4、MD5、SHA1、DES、3DES的组合,并启用前向保密:ssl_ciphers ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384;
并设置ssl_prefer_server_ciphers on; - 启用 HSTS:
add_header Strict-Transport-Security "max-age=31536000; includeSubDomains; preload" always; - 隐藏服务标识:
server_tokens off;
需要深度控制 TLS 扩展?考虑替代方案
如果你的场景有特殊合规要求(例如金融级审计明确要求禁用某扩展),Nginx 不是合适工具。可考虑:
- 改用 Envoy 或 HAProxy(支持更细粒度 TLS 参数,如禁用特定扩展 ID)
- 在前端加一层 Cloudflare 或 AWS ALB,由其处理 TLS 终止并屏蔽非必要扩展
- 自行编译 OpenSSL 并定制构建 Nginx(高门槛,不推荐生产环境)
总之,Nginx 的安全重心不在“禁用 TLS 扩展”,而在协议版本裁剪、密码套件约束与响应头强化。把 ssl_protocols、ssl_ciphers、ssl_session_tickets 和 Strict-Transport-Security 配置到位,已覆盖 99% 的真实攻击面。


