





nginx 本身不解析响应体,无法替代php层的上下文敏感转义;xss防护必须由php用htmlspecialchars()或json_encode()输出转义、nginx配置content-security-policy等安全头、浏览器执行csp协同完成,禁用已废弃的x-xss-protection。
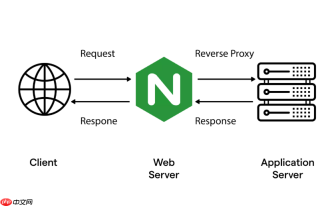
防范 Nginx 处理响应内容时的跨站漏洞,核心在于明确一点:Nginx 本身不解析、不修改响应体内容,它无法对 HTML/JS 中的用户数据做上下文敏感的转义。因此,“Nginx 处理响应内容时”的防护,不是让它去“过滤输出”,而是通过安全响应头约束浏览器行为,并切断攻击链路。
用 Content-Security-Policy 替代过时的 XSS 头
Nginx 可以且应该设置现代、有效的安全头,而不是依赖已被弃用的机制:
-
X-XSS-Protection 已失效:Chrome、Firefox、Edge 等主流浏览器自 2023 年起已完全忽略该头,配置
add_header X-XSS-Protection "1; mode=block"或"0"都无实际防护效果 -
CSP 是当前唯一可靠方案:在 Nginx 的 server 或 location 块中添加:
add_header Content-Security-Policy "default-src 'self'; script-src 'self' 'nonce-<?php echo $nonce;?>'; style-src 'self' 'unsafe-inline'; img-src 'self' data:; object-src 'none'; base-uri 'self'; form-action 'self';";
注意:script-src中的 nonce 必须由后端动态生成并注入,硬编码或使用'unsafe-inline'会使策略形同虚设 -
配套基础头不可少:
-
add_header X-Content-Type-Options "nosniff";—— 防止 MIME 类型嗅探导致脚本误执行 -
add_header X-Frame-Options "SAMEORIGIN";—— 防点击劫持(虽被 CSP 的frame-ancestors覆盖,但兼容旧浏览器) -
add_header Referrer-Policy "no-referrer-when-downgrade";—— 控制 Referer 泄露范围
-
不依赖 URI/参数正则过滤响应内容
试图用 if ($args ~* "<script>") { return 403; }</script> 这类规则拦截响应中的 XSS 载荷是无效且危险的:

- 攻击者可轻松绕过:比如用
%3Cscript%3E、<scr>ipt></scr>、Unicode 编码、大小写混写等方式逃逸正则 - 极易误伤正常业务:含
onclick的搜索词、带javascript:的合法链接、富文本编辑器内容都会被拦 - Nginx 拦截的是请求,不是响应内容 —— 即使 URL 安全,PHP 渲染出的页面仍可能因未转义而存在 XSS
把真正关键的防护落在输出环节
Nginx 的角色是“加固边界”,而非“替代代码”。响应内容是否安全,最终取决于 PHP(或其他后端)如何输出用户数据:
-
HTML 上下文必须用
htmlspecialchars():参数带ENT_QUOTES | ENT_HTML5和UTF-8编码,例如:<div><?php echo htmlspecialchars($_GET['name'], ENT_QUOTES | ENT_HTML5, 'UTF-8'); ?></div> -
JS 上下文必须用
json_encode():不要拼接字符串,正确写法是:var userName = <?php echo json_encode($name, JSON_UNESCAPED_UNICODE); ?>;(外层不加引号) -
富文本必须用 HTMLPurifier:正则过滤或
strip_tags()不足以应对复杂 HTML 注入,必须基于白名单的解析器 -
CSRF Token + SameSite Cookie 是协同前提:XSS 常被用于窃取 token,所以
SameSite=Lax/Strict和 HttpOnly Cookie 能显著降低 XSS 利用价值
警惕 phpEnv 等环境工具的误导性选项
phpEnv、宝塔等可视化面板常提供“一键开启 XSS 防护”按钮,但其实质只是插入几行 add_header。需清醒认识:
- 这些配置不改变你的 PHP 输出逻辑,不会自动给
echo $_GET['q']加转义 - 若代码层存在未转义输出,再全的安全头也无法阻止恶意脚本在用户浏览器执行
- 真正的防护纵深是:Nginx(CSP + 基础头) → PHP(上下文转义 / 白名单净化) → 浏览器(CSP 执行)


