





定位 nginx https 延迟需分层排查:tls 握手(用 openssl/curl 验证版本、证书链、ocsp)、代理缓冲(关闭 proxybuffering 或调小缓冲参数)、后端响应(分析 upstream* 时间戳)、负载均衡(禁用 ip_hash,启用 keepalive 和合理健康检查)。
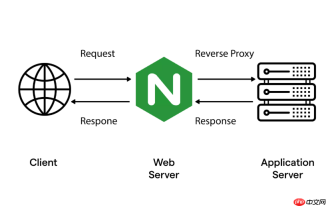
排查 Nginx HTTPS 链路中的数据传输延迟瓶颈,核心是分层剥离 TLS 层、代理层和后端层的耗时贡献,避免把“握手慢”当成“转发慢”,或把“后端卡顿”误判为“Nginx 堵塞”。重点不在总延迟,而在定位延迟发生在哪一跳、哪一层。
看清楚每一段耗时到底是谁在拖
不能只依赖 $request_time(Nginx 全程耗时),它混入了 TLS 握手、网络往返、后端处理、缓冲写入等所有环节。必须拆开看:
- 启用详细日志格式,在
log_format中加入:'$upstream_connect_time $upstream_header_time $upstream_response_time $request_time' -
$upstream_connect_time:Nginx 连接到后端的耗时(含 TLS 握手)→ 若各节点差异大,说明后端 TLS 配置不一致或证书链有问题 -
$upstream_header_time:后端返回响应头的时间 → 反映后端业务逻辑启动速度 -
$upstream_response_time:后端返回完整响应的时间 → 若某节点持续偏高,问题在后端本身 - 用
curl -w "@format.txt"单独测后端地址,%{time_appconnect}对应 TLS 握手完成时间,%{time_starttransfer}对应首字节返回时间,可绕过 Nginx 直接验证后端 TLS 行为
检查 TLS 层是否成了隐形瓶颈
HTTPS 下的延迟不均,往往不是 Nginx 或后端的问题,而是 TLS 协商过程本身不稳定:

- 确认所有后端服务器启用完全相同的 TLS 版本(如 TLSv1.3)和密码套件(优先 ECDHE-XX,禁用 RSA 密钥交换);不同协商结果会导致握手时间差数倍
- 用
openssl s_client -connect backend:443 -servername your-domain -showcerts检查各后端证书链完整性;缺少中间证书会触发客户端 OCSP 或 AIA 回源,增加数百毫秒延迟 - 禁用 OCSP Stapling(除非你明确维护并监控其有效性);失败的 stapling 会退化为在线 OCSP 查询,显著拖慢首字节
- 若使用 HTTP/2,确认各后端支持 ALPN 协商且未因 TLS 参数差异降级到 HTTP/1.1
排查 Nginx 代理行为引入的缓冲与分块失真
尤其对流式接口(SSE、gRPC-Web、大文件下载),Nginx 默认缓冲策略可能造成“数据堆积”假象:
- 检查
proxy_buffering on;是否开启;开启时,Nginx 会攒够 buffer 才发给客户端,导致 HTTPS 下因 TLS 记录帧(默认 16KB)被填满才加密发送,产生明显卡顿 - 对实时流接口,建议显式关闭:
proxy_buffering off;,并配proxy_cache_bypass $http_upgrade;避免缓存干扰 - 确认
proxy_buffer_size和proxy_buffers不设过大(如 128k+),否则小响应也被强制缓冲 - 若必须缓冲,启用
proxy_buffering on; proxy_buffer_size 4k; proxy_buffers 8 4k;并搭配proxy_max_temp_file_size 0;禁用磁盘临时文件,防止 IO 拖慢
验证连接复用与负载分发是否真实均匀
HTTPS 长连接 + TLS 会掩盖请求分发不均问题,导致流量悄悄打到少数节点:
- 避免用
ip_hash:内网/NAT 场景下大量用户共用一个公网 IP,hash 后全落到同一后端 - 改用
hash $remote_addr consistent;或least_time header last_byte(需 Nginx ≥ 1.19.1),后者能感知真实响应延迟而非仅连接数 - 确保 upstream 中启用了
keepalive 32;,并在 location 中添加:proxy_http_version 1.1;<br>proxy_set_header Connection '';
否则长连接无法复用,反复握手放大延迟波动 - 检查
upstream中是否有健康检查缺失或max_fails设置过松,导致故障节点仍被轮询


