





建立nginx安全事件回溯机制的关键是将$request_id作为贯穿全链路的唯一“数字指纹”,通过统一生成、透传、结构化日志记录及跨系统关联,实现请求的可定位、可关联、可验证,支撑快速攻击溯源与应急响应。
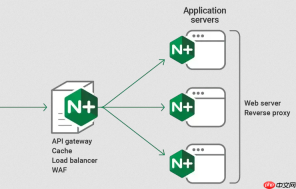
建立 Nginx 安全事件回溯机制,关键不是堆日志,而是让每条请求可定位、可关联、可验证。核心是把 $request_id 作为贯穿入口到后端的“数字指纹”,再配合结构化日志与上下文字段,实现从攻击行为到源头 IP、时间、路径、参数的快速锁定。
统一请求 ID 生成与透传
默认 Nginx 不提供全局唯一请求 ID,必须主动注入:
- 推荐使用 nginx-request-id 模块(支持 UUIDv4),编译安装后自动提供
$request_id变量; - 若无法编译,可用
map+$msec+$connection构造高区分度 ID(仅限测试环境); - 在
log_format中显式记录:log_format main '$remote_addr - $remote_user [$time_local] "$request" $status $body_bytes_sent "$http_referer" "$http_user_agent" "$http_x_request_id" $request_id'; - 透传至后端时优先复用上游已带的
X-Request-ID,避免覆盖:map $http_x_request_id $forwarded_request_id { "" $request_id; default $http_x_request_id; }<br>proxy_set_header X-Request-ID $forwarded_request_id;
日志字段增强与攻击特征标记
基础 access.log 不足以支撑溯源,需扩展关键安全上下文:

- 添加客户端真实 IP(防代理隐藏):
$http_x_forwarded_for或$realip_remote_addr(需配置set_real_ip_from); - 记录请求体长度与状态码详情:
$request_length、$upstream_status、$upstream_response_time,便于识别慢速攻击或异常响应; - 对高危请求打标:用
map匹配 SQL 注入、XSS、路径遍历等特征,输出布尔标记字段:map $request_uri $is_suspicious {~*(select|union|\.\/\.) "1"; default "0";}
再写入日志:"$is_suspicious"; - 启用 error.log 的 debug 级别(临时)可捕获 rewrite、if 判断等内部逻辑,辅助分析拦截是否生效。
日志采集与关联分析落地要点
日志存得再全,不集中、不关联就等于没用:
- 所有 Nginx 实例日志必须发送至统一平台(如 Loki + Grafana、ELK),且索引字段包含
request_id、remote_addr、time_local、status; - 后端服务日志中必须解析并记录同名
X-Request-ID字段,确保跨系统能用 ID 关联; - 编写快速检索脚本:例如发现某 IP 在 5 分钟内触发 20 次 403,立即提取其全部
request_id,再批量查这些 ID 在后端和数据库日志中的完整链路; - 定期归档原始日志(至少保留 90 天),并做 SHA256 校验,满足等保审计要求。
应急响应中的回溯操作流程
发生疑似攻击时,按顺序执行以下动作,10 分钟内完成初步定界:
- 从监控告警(如 403 突增、5xx 异常)定位时间窗口和目标 location;
- 用
awk或日志平台筛选该时段内所有 403 请求,提取高频remote_addr和request_uri; - 对任一可疑请求,取其
request_id,在后端日志中搜索,确认是否抵达业务层、有无 DB 查询、参数是否被清洗; - 结合
error.log查看是否命中if规则、限流是否触发、证书是否过期等底层异常; - 导出完整请求链路(Nginx → API 网关 → 微服务 → MySQL 慢日志),判断是真实攻击还是误报或配置缺陷。


