





PHP setcookie() 不生效,先看响应头有没有发出去
登录成功却没有 Cookie,常见原因不是浏览器抽风,而是服务端在 setcookie() 之前已经有输出,或者 Cookie 参数不符合当前环境。
登录通过
→ setcookie()
→ 响应头 Set-Cookie
→ 浏览器接受策略
→ 下个请求带上 Cookie
排查 cookie 问题时,别只看 $_cookie。当前请求里刚调用 setcookie(),不会立刻出现在 $_cookie 里。真正该看的,是响应头里有没有 set-cookie,浏览器有没有接收。
错误现象:Cannot modify header information 不是小警告
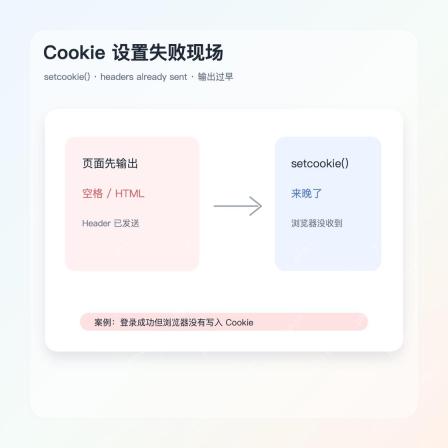
setcookie() 本质是在发送 HTTP 响应头。只要页面已经输出了 HTML、空格、BOM 或调试内容,响应头就可能已经发出,后面再设置 Cookie 就会失败。
• 登录接口里不要提前 echo 调试内容。
• 模板文件开头的空白也可能触发输出。
• 看到 headers already sent,要先找输出起点。
Cookie 写不进去,先确认响应头还能不能改。
这类问题在老项目里尤其常见:控制器里还没走到登录成功逻辑,前面的 include 文件已经悄悄输出了内容。
定位路径:用 headers_sent() 找文件和行号
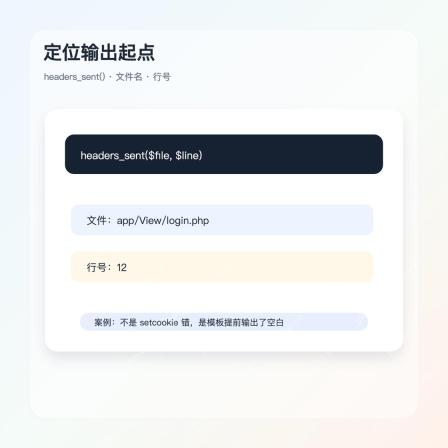
headers_sent() 可以判断响应头是否已经发送,还能拿到开始输出的文件和行号。比起到处猜哪个文件有空格,这个办法更直接。
if (headers_sent($file, $line)) {
    error_log($file . ':' . $line);
}
• 输出起点不一定在当前文件,可能在被引入的配置或模板里。
• 检查 PHP 文件开头是否有 BOM 或多余空白。
• 调试日志写到文件,不要直接输出到浏览器。
找到第一处输出,Cookie 问题通常就清楚一半。
如果项目用了框架,也要看中间件、异常处理、调试工具栏是否提前输出了内容。
参数对比:httponly、secure、samesite 别漏
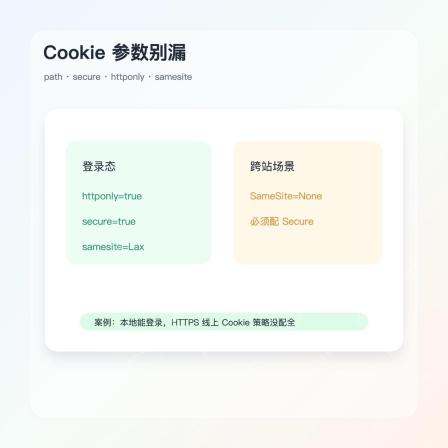

现代浏览器对 Cookie 策略越来越严格。只设置名字和值不够,登录态 Cookie 至少要认真考虑 httponly、secure、samesite、path 和 domain。
setcookie('token', $token, [
    'expires' => time() + 3600,
    'path' => '/',
    'secure' => true,
    'httponly' => true,
    'samesite' => 'Lax',
]);
• HTTPS 环境建议开启 secure。
• 登录态建议开启 httponly,减少脚本读取风险。
• 跨站场景如果用 SameSite=None,通常还要配 secure。
本地能写 Cookie,不代表线上策略也能通过。
很多“线上登录失败”的问题,其实是浏览器因为策略拒收了 Cookie。Network 面板里会给出原因,别只盯 PHP 代码。
上线检查:看 Set-Cookie,也看下个请求
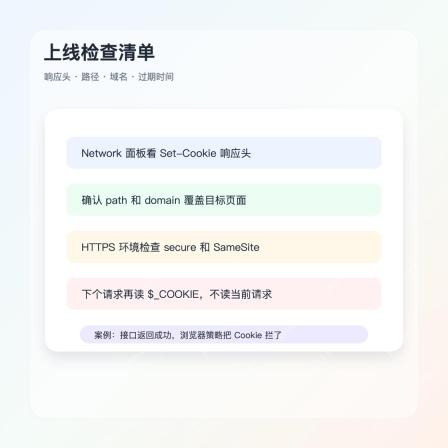
Cookie 排查要分两步:响应里有没有 Set-Cookie,下个请求里有没有带上 Cookie。前者是服务端有没有发,后者是浏览器有没有收并按路径域名带回。
• 在浏览器 Network 面板确认响应头。
• 检查 path 和 domain 是否覆盖目标页面。
• 删除 Cookie 时,路径和域名要和写入时对得上。
• 刚调用 setcookie() 后,不要立刻从 $_COOKIE 判断结果。
服务端发出、浏览器接收、请求带回,是三段链路。
Cookie 问题看起来琐碎,但排查路径很固定:先确认头,再看策略,再看下个请求。顺着链路走,比反复改参数更省时间。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





