





nginx用limit_req_zone按ip或用户名限流是防暴力破解最直接有效方式,需正确配置key、burst、nodelay及日志监控,并配合多层防护避免绕过。
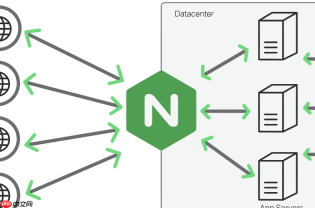
用 limit_req_zone 做请求限流,是 Nginx 防暴力破解最直接有效的方式之一。核心思路是:对同一 IP(或用户标识)在单位时间内发起的请求数设上限,超限则拒绝,从而让撞库、爆破类攻击失去效率。
定义限流区域:按 IP 或更精准的标识
限流效果好坏,关键在 key 的选择。暴力破解通常由单个 IP 发起高频请求,所以最常用的是基于客户端真实 IP:
real_ip_header 和 set_real_ip_from 正确获取源 IP,否则限流会失效。- 基础写法(按真实 IP 限流):
limit_req_zone $binary_remote_addr zone=login_limit:10m rate=5r/s; - 更严谨写法(结合防代理):
limit_req_zone $remote_addr zone=login_limit:10m rate=5r/s;
配合set_real_ip_from设置可信代理段,并启用real_ip_recursive on; - 进阶场景(按用户名限流):
若登录接口带用户名参数(如/login?user=admin),可用$arg_user作为 key:limit_req_zone $arg_user zone=user_limit:10m rate=3r/m;
这样可防止针对特定账号的集中爆破,但需确保参数不可伪造(建议服务端校验)。
在 location 中启用限流并配置行为
定义好 zone 后,需在对应 location 块中调用 limit_req 指令。仅限流还不够,要合理设置突发处理和响应行为:

- 基本启用:
location /login {<br> limit_req zone=login_limit burst=10 nodelay;<br> proxy_pass http://backend;<br>} -
burst表示允许的突发请求数(存入令牌桶),nodelay表示不延迟执行,超 burst 直接 503;若去掉nodelay,Nginx 会匀速放行 burst 内请求,适合平滑限流。 - 建议返回友好提示而非默认 503:
添加error_page 503 = @rate_limit;,再定义@rate_limit返回 JSON 提示或跳转页面,提升用户体验和日志可读性。
与日志、监控联动,及时发现异常
限流本身是防御动作,但真正起作用的前提是能识别“谁被限了”“为什么被限”:
- 在 log_format 中加入
$limit变量(Nginx 1.13.10+ 支持),可记录当前请求是否触发限流:log_format main '$remote_addr - $remote_user [$time_local] "$request" $status $body_bytes_sent "$http_referer" "$http_user_agent" $limit'; - 配合日志分析工具(如 ELK、Grafana Loki),统计单位时间内触发限流的 IP 数量、频次、目标路径,快速定位疑似攻击源。
- 可搭配
limit_req_status 429将限流响应码改为 429 Too Many Requests,便于前端或 WAF 统一识别和处理。
补充建议:避免误伤与绕过
真实环境中,限流策略需兼顾安全与可用性:
- 不要对整个站点全局限流,只针对高风险路径(如
/login、/api/v1/auth、/wp-login.php)启用。 - 区分正常用户行为:比如登录失败后允许一定次数重试(用
burst缓冲),但连续失败 5 次后降速或要求验证码。 - 注意 Cookie 或 Token 认证场景:若已登录用户频繁调用接口,单纯按 IP 限流可能影响体验,此时更适合结合业务逻辑做动态限流(如用 Lua + Redis 实现用户级滑动窗口)。
- 攻击者可能换 IP 或用代理池绕过,因此限流应作为第一道防线,需配合 WAF 规则、登录失败锁定、行为分析等多层防护。


