





PHP 密码存储别再自己写加密逻辑了
登录密码这块,最稳的做法不是自己拼盐、自己选摘要算法,而是交给 PHP 的密码 API,再把验证和升级流程写清楚。
注册
→ password_hash()
→ 保存哈希
→ password_verify()
→ password_needs_rehash()
很多老项目会把密码做一次 md5(),再加个固定盐,看起来像“加密过”。问题是这种写法扛不住撞库和离线爆破。php 已经提供了 password_hash()、password_verify() 这套 api,业务代码别再绕远路。
一、注册时用 password_hash(),不要保存明文和固定盐
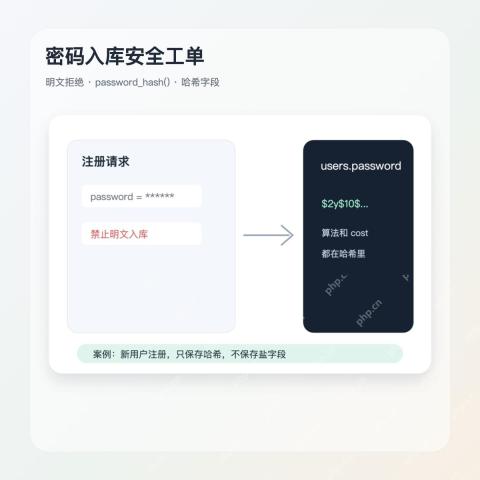
password_hash() 会生成一段完整哈希,里面已经包含算法、cost 和盐的信息。数据库里只需要保存这一段哈希,不需要再单独建一个 salt 字段。
$hash = password_hash($password, PASSWORD_DEFAULT);
• PASSWORD_DEFAULT 会跟随 PHP 推荐算法变化,字段长度要留够。
• 密码字段建议用 varchar(255),别卡得太短。
• 不要对密码先做 md5() 再丢给 password_hash(),会削弱原始密码空间。
盐不是业务字段,它已经在哈希里面了。
注册流程里真正要注意的是:原始密码只在当前请求里短暂停留,入库只保存哈希,日志里也不要出现用户输入的密码。
二、登录验证用 password_verify(),别自己比较字符串
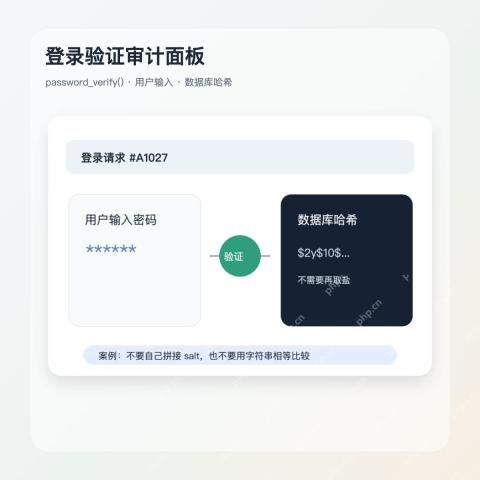
登录时拿用户输入的明文密码,和数据库里的哈希一起传给 password_verify()。它会根据哈希里记录的算法信息完成验证,不需要你自己拆盐、拼接、再比较。
if (password_verify($password, $user['password_hash'])) {
    // 登录成功
}
• 不要把用户输入重新 password_hash() 后再比较,两次哈希通常不会一样。
• 不要用 == 或 === 比较密码摘要,交给 password_verify()。
• 登录失败日志里记录用户 ID、IP、时间,别记录明文密码。
验证密码不是重新生成一次哈希。
这个坑在新手代码里很常见:注册时用了 password_hash(),登录时又 hash 一遍,然后发现永远登录失败。
三、升级 cost 时用 password_needs_rehash() 平滑处理
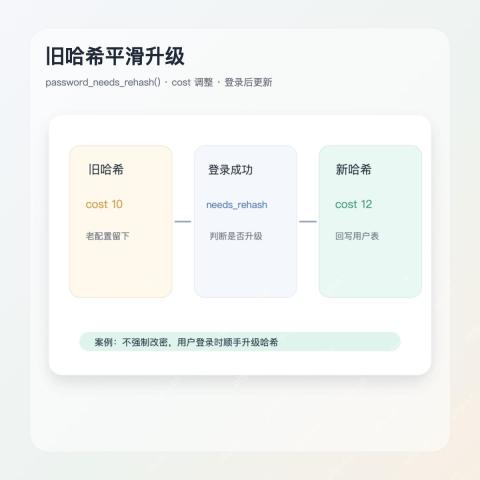

密码策略不是一次写完就永久不动。以后你可能想把 cost 调高,或切换到新算法。直接要求全站用户改密码很粗暴,更自然的做法是在用户登录成功后判断是否需要重新哈希。
$options = ['cost' => 12];
if (password_needs_rehash($hash, PASSWORD_DEFAULT, $options)) {
    $newHash = password_hash($password, PASSWORD_DEFAULT, $options);
}
• 只有 password_verify() 通过后,才有资格用明文密码生成新哈希。
• 新哈希回写用户表时要注意并发登录,避免覆盖异常。
• cost 不要盲目拉高,登录接口会被 CPU 成本影响。
密码策略升级,可以藏在一次正常登录里完成。
这招适合处理老项目迁移:旧用户慢慢升级,新注册用户直接用新策略,用户侧没什么感知。
四、找回密码只更新新哈希,重置链接要一次性
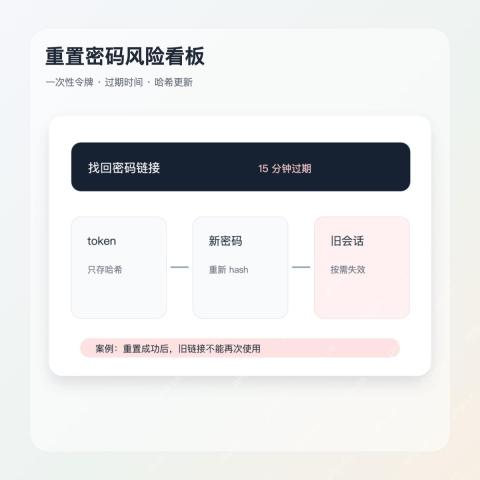
找回密码不是把旧密码取出来发给用户。正确流程是生成一次性令牌,验证通过后让用户设置新密码,再用 password_hash() 写入新哈希。
$token = bin2hex(random_bytes(32));
$tokenHash = hash('sha256', $token);
• 重置令牌只存哈希,链接里的原始 token 不要明文落库。
• 设置过期时间,例如 15 分钟或 30 分钟。
• 重置成功后让 token 失效,必要时清理旧登录会话。
能找回账号,不代表能找回原密码。
密码模块最容易被忽略的点,是它不只影响登录成功率,还影响整套账号安全。把哈希、验证、升级、重置这几段分清楚,后面维护会省很多麻烦。
密码安全别追求花哨,少写自定义逻辑反而更稳。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





