





nginx 在 https 下通过 proxy_cookie_path 精准重写 set-cookie 头注入 secure、httponly 和 samesite 属性,需确保 ssl 终结正确、路径对齐,并用 add_header 兜底;http 访问时 secure cookie 不会被发送。
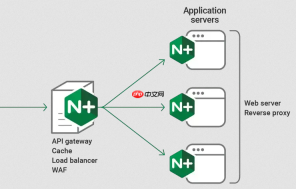
在 HTTPS 环境下,Nginx 本身不生成 Cookie,但可通过反向代理机制拦截、解析并重写后端返回的 Set-Cookie 响应头,从而注入 Secure、HttpOnly 和 SameSite 等安全标记。关键不是“添加头”,而是精准重写已有 Cookie 字段,且必须确保路径(Path)对齐、指令位置正确、协议环境匹配。
确保 Nginx 终止 HTTPS 并校验协议链路
Secure 属性仅在浏览器与 Nginx 之间为 HTTPS 时才有效。若 Nginx 后端是 HTTP(常见于内网),则可安全启用 Secure;若 Nginx 本身未启用 SSL 或流量经非加密中继(如 HTTP 负载均衡器前置),则设 Secure 会导致 Cookie 被浏览器直接丢弃。
- 确认 server 块监听 443 端口并配置了有效的 SSL 证书
- 避免在纯 HTTP server 块中配置
Secure,否则前端无法携带该 Cookie - 如使用云厂商 SLB/ALB 等 TLS 终结设备,需确保
X-Forwarded-Proto: https已透传,必要时配合map指令动态控制属性注入
用 proxy_cookie_path 对齐路径并注入安全属性
该指令是兼容性最好、最稳定的方式(Nginx 1.1.12+ 原生支持),它通过字符串替换方式,在原有 Cookie 的 Path 后追加安全标记,同时修正路径值以匹配前端访问路径。

- 若后端返回
Set-Cookie: token=abc; Path=/api,而用户实际访问的是/app,则配:proxy_cookie_path /api /app; - 在此基础上注入三项属性:
proxy_cookie_path /api "/app; HttpOnly; Secure; SameSite=Lax"; - 若后端 Cookie 的 Path 是根路径
/,且你代理到根域,则写:proxy_cookie_path / "/; HttpOnly; Secure; SameSite=Lax"; - 指令必须放在
location块内,且紧接在proxy_pass之后,顺序错误将失效
补充兜底:add_header 强制设置同名 Cookie
当后端返回多个 Cookie、部分 Cookie 无 Path 字段、或路径不规范导致 proxy_cookie_path 不匹配时,可用 add_header 作为第二道防线——它会额外插入一条 Set-Cookie 头,覆盖同名 Cookie 的属性。
- 示例(适用于单会话 Cookie 场景):
add_header Set-Cookie "Path=/; HttpOnly; Secure; SameSite=Lax" always; -
always参数确保即使后端返回 304、5xx 等非 2xx 响应,该头仍生效 - 注意:此方式会新增 Cookie 条目,若后端已设同名 Cookie(如
JSESSIONID),可能造成双 Cookie 冲突,建议优先优化proxy_cookie_path覆盖范围
验证是否生效
配置完成后,需通过浏览器开发者工具实测确认:
- 打开 DevTools → Network → 刷新页面 → 找到任意含登录态的请求(如
/login或首页) - 查看 Response Headers 中的
Set-Cookie字段 - 确认其包含
Secure、HttpOnly、SameSite=Lax(或Strict/None)等字样 - 切换为 HTTP 访问(如 http://yourdomain.com),检查该 Cookie 是否不再被浏览器发送,验证 Secure 生效


