





nginx缓存层本身不限制请求头大小,真正起作用的是请求解析阶段的client_header_buffer_size(默认1k)和large_client_header_buffers(如4 8k),且单个请求头字段必须完整存入一个buffer、不可拼接,超限则直接返回400或414错误。
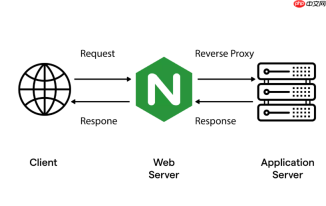
在 Nginx 缓存层中,**缓存本身不直接限制请求头大小**,真正控制请求头部处理的是 HTTP 请求解析阶段 的缓冲区配置。所谓“缓存层中处理请求头大小限制”,实际是指:当 Nginx 作为反向代理(常配合 proxy_cache)时,必须确保请求头能被正常接收和解析,否则根本不会进入缓存流程——直接在首阶段就返回 400 或 414 错误。
核心配置项:client_header_buffer_size 和 large_client_header_buffers
这两个指令决定 Nginx 能否完整读取并解析客户端发来的请求行(如 GET /path?x=1&y=2)和所有 Header 字段(如 Authorization、Cookie、X-Trace-ID 等):
-
client_header_buffer_size:初始缓冲区大小,默认 1k。适用于大多数常规请求。若单个请求行或单个 Header 字段超过该值,Nginx 就会切换到
large_client_header_buffers中的缓冲区 -
large_client_header_buffers:语法为
large_client_header_buffers number size,例如4 8k表示最多分配 4 个缓冲区,每个最大 8k。关键点是:单个请求头字段必须完整落入一个 buffer 中,不可跨 buffer 拼接
比如某条 Cookie 值长达 10k,即使你配了 large_client_header_buffers 10 8k,仍会报 400,因为 10k > 8k;此时必须把 size 提升到至少 12k 或 16k。
为什么缓存场景下更需关注头部限制?
启用 proxy_cache 后,常见业务模式会显著放大请求头压力:

- 微服务网关透传大量自定义头(如
X-Request-ID、X-Forwarded-For链式叠加) - 前端携带长 JWT Token(Base64 编码后常超 4k)
- 全链路追踪头(如
traceparent+tracestate组合) - 多域名 Cookie 合并发送(尤其登录态跨域场景)
这些都不会影响缓存逻辑本身,但一旦头部超限,请求连代理转发都失败,缓存自然无从谈起。
配套必须检查的三项
仅调大缓冲区还不够,以下三点不顺带调整,问题仍会复现:
-
client_header_timeout:默认 60 秒。缓冲区变大后,弱网客户端可能更慢地发完 header,建议同步设为
120,避免未读完就断连 -
配置作用域统一:两个 header 缓冲指令支持
http、server、location三级。生产环境务必在http块全局配置,防止某个server块漏配导致缓存路径异常 - 勿混淆 client_max_body_size:该参数只限制 POST/PUT 的 body 大小(如文件上传),与请求头完全无关。日志出现 “client sent too large request” 时,99% 是 header 问题,不是 body
典型安全兼顾型配置(适用于启用了 proxy_cache 的网关)
放在 http 块中即可:
client_header_buffer_size    2k;
large_client_header_buffers  4 8k;
client_header_timeout        120;
该配置可支撑绝大多数含 JWT、多段 Cookie、基础追踪头的请求,单个字段最长支持 8k,总 header 空间理论可达 32k(但注意:仍是单字段不能超 8k)。如业务确认存在 >8k 的单字段(如特殊埋点头),则应将 8k 改为 16k,而非盲目增加 number。


