





nginx安全合规加密需端到端tls覆盖客户端至nginx及nginx至上游,并落实四点:✅启用tls1.2/1.3与强密码套件;✅强制https(hsts+80重定向);✅上游通信启用https并验证证书;✅启用ocsp stapling、会话复用、前向安全及私钥权限管控。
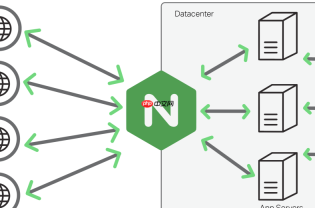
要让 Nginx 代理满足安全合规的加密传输,核心不是“开了 HTTPS 就算安全”,而是从客户端到 Nginx、Nginx 到上游服务两个链路都实现端到端加密,并配合策略加固与合规控制。以下四点是生产环境必须落实的关键项。
✅ 确保 Nginx 本身支持 TLS 1.2/1.3 并启用强协议
不满足底层能力,后续配置全无效:
- 执行
nginx -V 2>&1 | grep -i openssl,确认 built with OpenSSL ≥ 1.1.1(如 1.1.1w 或 3.0.13) - 运行
openssl ciphers -v 'TLSv1.3',至少输出三条套件(如TLS_AES_256_GCM_SHA384) - Nginx 版本 ≥ 1.16.0(推荐 1.24.x),且编译时含
--with-openssl-opt=enable-tls1_3 - server 块中明确声明:
ssl_protocols TLSv1.2 TLSv1.3;ssl_ciphers TLS_AES_256_GCM_SHA384:TLS_CHACHA20_POLY1305_SHA256:TLS_AES_128_GCM_SHA256;
✅ 强制客户端使用 HTTPS(HSTS + 重定向)
防止用户手动输入 http 或被中间人降级:

- 在 443 server 块中添加:
add_header Strict-Transport-Security "max-age=31536000; includeSubDomains; preload" always; - 同时配置 80 端口强制跳转:
server { listen 80; return 301 https://$host$request_uri; } - 注意:启用
preload前,确保所有子域名已支持 HTTPS,否则将无法从预加载列表中撤出
✅ 加密 Nginx 与上游服务之间的通信
仅保护客户端到 Nginx 不够,等保三级、HIPAA、金融场景均要求后端链路也加密:
- 使用
proxy_pass https://upstream.example.com,而非 http - 显式指定上游 TLS 版本:
proxy_ssl_protocols TLSv1.2 TLSv1.3; - 验证上游证书有效性(防伪造):
proxy_ssl_verify on;proxy_ssl_trusted_certificate /etc/nginx/ssl/upstream-ca.crt; - 可选:禁用不安全重协商:
proxy_ssl_verify_depth 2;
✅ 启用关键加固机制,支撑真实合规落地
这些不是“锦上添花”,而是等保、HIPAA、金融监管明确要求的基线项:
-
OCSP Stapling:降低证书吊销检查延迟,避免隐私泄露
ssl_stapling on; ssl_stapling_verify on;resolver 8.8.8.8 1.1.1.1 valid=300s; resolver_timeout 5s; -
会话复用与前向安全:
ssl_session_tickets on; ssl_session_timeout 1d;ssl_ecdh_curve X25519:secp384r1; -
私钥权限与路径管控:私钥文件权限必须为
600,SELinux/AppArmor 需放行证书目录读取


