





核心是将地理识别结果快速转化为限流、跳转或拒绝等控制动作;需用geoip2模块(非废弃geoip)提取国家字段,配合map实现静态黑白名单、limit_req按国限流、lua+redis实现动态封禁。
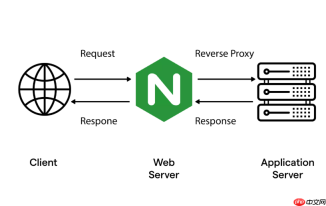
要根据客户端地理特征做动态拦截,核心不是“识别国家”本身,而是把识别结果快速转化为可执行的控制动作——比如限流、跳转或直接拒绝。Nginx 自身不存储状态、不支持运行时策略更新,所以必须靠模块协同:geoip2 负责查库打标,limit_req / map / if / lua 负责响应动作。
先装对模块:用 geoip2,别用旧版 geoip
原生 http_geoip_module 已废弃,且只支持 IPv4 + MaxMind Legacy 格式(数据库已停更)。必须使用 ngx_http_geoip2_module,它支持 IPv4/IPv6 + GeoLite2 数据库(免费下载),并能提取 country_code、city_name、as_number 等丰富字段。
- 确认 Nginx 是否含该模块:
nginx -V 2>&1 | grep -o with-http-geoip2-module - 若无,需重新编译:下载模块源码,configure 时加
--add-module=/path/to/ngx_http_geoip2_module - 下载 GeoLite2-Country.mmdb 到服务器(如
/usr/share/GeoIP/GeoLite2-Country.mmdb)
用 map 做轻量级国家白/黑名单
map 指令适合做静态策略映射,开销低、无需 reload 即可生效(改完配置 reload 一次即可)。适合长期固定的国家级放行或拦截。

- 在 http 块中定义映射:
$geoip2_data_country_code source=$remote_addr country iso_code;
}
map $geoip2_data_country_code $allowed_country {
default 0;
CN 1;
US 1;
JP 1;
}
# 在 server 或 location 中使用:
if ($allowed_country = 0) {
return 403;
}
- 注意:
if在 location 外可用,但不建议嵌套多层;更稳的方式是配合error_page 403 = @blocked统一处理
用 limit_req 实现秒级熔断(按国家限流)
纯拦截太粗暴,限流更柔性。geoip2 提取的变量可作为 limit_req_zone 的 key,实现“每个国家独立配额”,避免误伤合法用户。
- 定义按国家划分的限流区:
# 在 location 中启用:
location /api/ {
limit_req zone=by_country burst=5 nodelay;
proxy_pass http://backend;
}
- 效果:中国(CN)IP 最多每秒 2 次请求,美国(US)也是各自独立 2 次,互不影响
- burst 和 nodelay 控制突发容忍度,适合 API 接口类场景
用 Lua + Redis 实现真正动态封禁
如果需要运营后台随时拉黑某个国家、或自动封禁高频异常 IP(如 1 秒内 10 次请求),就得引入外部状态。OpenResty 的 Lua 脚本可实时查 Redis 黑名单,毫秒级生效,无需 reload。
- 示例逻辑(access_by_lua_block):
local red = redis:new()
red:set_timeout(100)
red:connect("127.0.0.1", 6379)
local country = ngx.var.geoip2_data_country_code
if red:get("block_country:" .. country) == "1" then
return ngx.exit(403)
end
- 运维只需执行:
redis-cli set block_country:RU 1 EX 3600,俄罗斯流量立刻被拦 1 小时 - 搭配定时任务或告警脚本,还能自动封禁攻击源国家


