





防范nginx下http分块传输绕过需三步:一、禁用非必要chunked编码(chunked_transfer_encoding off);二、标准化请求体,用modsecurity或lua拦截非法chunked请求;三、统一前后端解析,清除transfer-encoding头并启用proxy_buffering。
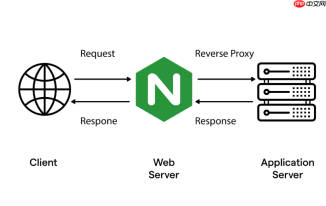
防范 Nginx 环境下基于 HTTP 分块传输(Chunked Transfer Encoding)的绕过,核心在于阻断攻击者利用分块编码特性干扰 WAF、绕过请求体检测或触发后端解析歧义的行为。这类攻击不依赖漏洞利用,而是利用协议解析差异(如前端 Nginx 与后端服务对 chunked 处理不一致),因此防御需从协议层控制、请求标准化和边界过滤入手。
关闭不必要的分块传输
Nginx 默认在响应中启用 chunked 编码(当无 Content-Length 且 HTTP/1.1 时),但对大多数静态服务或明确长度的响应,它并非必需。主动禁用可减少攻击面:
- 在
location或server块中显式设置chunked_transfer_encoding off;(Nginx ≥ 1.13.6 支持) - 确保上游应用(如 Java Spring Boot、Node.js)返回响应时带准确的
Content-Length,避免触发 Nginx 自动 chunked 封装 - 对 API 接口统一要求 JSON 响应并固定
Content-Type: application/json,配合add_header Content-Length "";配合后端计算,强制长度校验
标准化请求体,拦截非法 chunked 请求
攻击者常发送畸形或嵌套的 chunked 请求(如双 Transfer-Encoding: chunked、大小写混写、空 chunk 后续数据等)来绕过 WAF 规则。Nginx 本身不校验入向 chunked,需借助模块或前置策略:

- 启用
modsecurity并加载 OWASP CRS 规则集,其 Rule ID 920120–920170 专门检测异常 chunked 编码模式 - 若使用
ngx_http_realip_module或自定义 Lua 脚本(OpenResty),可在access_by_lua_block中检查$http_transfer_encoding是否为chunked,并对非预期路径(如/login、/api/v1/)直接拒绝 - 禁止客户端主动声明
Transfer-Encoding:在http块中添加underscores_in_headers off;,并用map指令将含transfer-encoding的请求映射到 400 错误
统一前后端协议解析行为
绕过成功往往源于 Nginx 与后端(如 Tomcat、uWSGI)对同一 chunked 请求解析不一致(例如 Nginx 解包后转发纯 body,而后端二次解包)。关键措施包括:
- 后端服务禁用自身 chunked 解析能力,仅处理已解码的完整 body;例如 Spring Boot 中设
server.tomcat.max-http-form-post-size=0并由 Nginx 完成解码 - Nginx 代理时强制清除原始
Transfer-Encoding头:proxy_set_header Transfer-Encoding "";,再由 Nginx 自行决定是否 chunked 输出 - 对
proxy_pass后端启用proxy_buffering on;和proxy_buffer_size 128k;,确保 Nginx 完整接收并标准化请求体后再转发,避免流式转发引发解析错位
日志与监控强化识别异常流量
分块绕过常表现为低频、高 payload、非标准 User-Agent 的请求组合。可通过日志字段快速定位:
- 在
log_format中加入$http_transfer_encoding和$request_length,筛选出chunked且request_length > 50000的请求 - 用 Filebeat + Elasticsearch 对
status=400且含chunked的请求做聚合分析,识别突发性异常模式 - 配置
limit_req对高频出现Transfer-Encoding: chunked的 IP 限速(即使它未触发其他规则)


