





nginx通过逻辑配置实现应用间安全链路隔离:按域名或路径严格分流,独立配置限流、头信息、后端通信及日志监控,杜绝越界与相互影响。
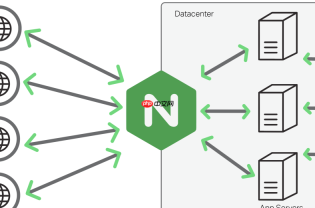
利用 Nginx 实现不同应用间的安全链路隔离,核心是**不依赖物理设备,而通过配置构建逻辑边界**——它不是切断网线,而是让流量在进入后就被识别、分流、约束和防护,确保一个应用的异常不会波及另一个。
按域名或路径严格区分租户入口
这是最清晰、最易维护的隔离起点。每个应用对应唯一可识别的访问标识:
- 推荐用子域名(如 app-a.example.com、app-b.example.com),配合
server_name指令独立定义server块,天然实现配置、日志、证书、限流的分离 - 若必须共用域名,可用路径前缀(如
/app-a/、/app-b/)配合location ^~ /app-a/精确匹配,避免正则误伤 - 所有识别逻辑需校验合法性:用
map过滤非法租户名,非预期值直接return 400,不转发到后端
为每个应用配置专属安全策略
隔离不止于路由,更在于行为约束:

- 每个
server块内独立定义limit_req_zone和limit_conn_zone,例如zone=app_a_api:10m,防止某应用突发流量拖垮全局 - 透传可信上下文:设置
proxy_set_header X-App-ID app-a,后端据此做权限和审计,不依赖客户端传入的不可信字段 - 启用强响应头:对每个应用单独加
add_header Content-Security-Policy "default-src 'self'; ...",禁用过时的X-XSS-Protection
网络层绑定与后端通信净化
从链路源头切断越界可能:
- Nginx 服务器需配备分离网卡:外网 IP 绑定
listen 203.0.113.10:443 ssl,内网管理仅监听192.168.10.5:8443,系统路由不打通 - 所有
proxy_pass目标限定为内网地址(如http://192.168.10.20:8080),禁用localhost或127.0.0.1(易被容器网络绕过) - 清理危险请求头:
proxy_hide_header X-Forwarded-For,重写Host头为后端真实服务名,避免 Host 头注入
日志与监控按应用切片
隔离效果要可观测:
- 每个
server块使用独立access_log /var/log/nginx/app-a-access.log tenant_log,格式中包含$server_name和$http_x_app_id - 错误日志也分文件,便于快速定位是哪个应用触发了 502/504
- 配合 Prometheus + nginx-vts-exporter,按
server_name统计每应用的请求数、延迟、错误率


