





nginx 不支持原生 rbac,仅负责 https 终止、证书验证、透传认证头(如 authorization 或 x-user-roles)及粗粒度路由;rbac 决策必须由后端应用基于 jwt 或客户端证书解析角色并执行细粒度控制。
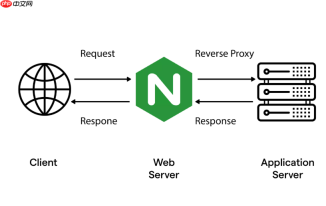
Nginx 本身不直接支持基于角色的权限控制(RBAC),它是一个反向代理和 Web 服务器,核心能力是路由、TLS 终止、负载均衡和简单访问控制(如 IP 限制、Basic Auth)。真正的角色权限逻辑需要由后端应用(如 Spring Boot、Django、Node.js 等)实现。
但你可以通过 Nginx 协同后端,安全、高效地支撑 RBAC 场景。关键在于:让 Nginx 正确传递用户身份信息,并可选地做前置校验。以下是实用配置路径:
✅ 明确职责边界:Nginx 做什么,后端做什么
-
Nginx 负责
- 终止 HTTPS(解密流量)
- 验证客户端证书(可选强认证)
- 解析并透传认证头(如
Authorization: Bearer xxx或X-User-Roles) - 根据请求路径或 Header 做粗粒度路由/拦截(例如
/admin/只允许特定 Header 存在)
-
后端负责
- 解析 Token(JWT/OAuth2)并校验签名、过期、签发者
- 解析用户角色(通常从 Token payload 或用户服务中查得)
- 执行细粒度 RBAC 决策(如 “ROLE_ADMIN 可访问
/api/users/delete”)
⚠️ 注意:不要在 Nginx 中硬编码角色判断(比如用
map或if匹配ROLE_ADMIN字符串),这不可靠、难维护、且易绕过。
✅ HTTPS 基础配置(必须先跑通)
确保 Nginx 已启用 SSL 模块,并配置好证书:
server {
    listen 443 ssl http2;
    server_name example.com;

    ssl_certificate     /etc/nginx/ssl/example.com.pem;
    ssl_certificate_key /etc/nginx/ssl/example.com.key;

    # 推荐的安全参数(2026 年仍适用)
    ssl_protocols       TLSv1.2 TLSv1.3;
    ssl_ciphers         ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256;
    ssl_prefer_server_ciphers off;

    # 必须透传原始 Host 和协议,便于后端生成正确 URL
    proxy_set_header Host $host;
    proxy_set_header X-Real-IP $remote_addr;
    proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    proxy_set_header X-Forwarded-Proto $scheme;  # 关键:告诉后端这是 HTTPS 请求
}
✅ 支持 RBAC 的关键协同配置
▪ 透传认证凭证(最常用方式)
如果前端通过 Authorization: Bearer <jwt></jwt> 发送 Token,Nginx 默认会透传该 Header:

location /api/ {
    proxy_pass http://backend-app;
    # Authorization 头默认会被转发,无需额外设置
    # 后端从该 Header 提取 JWT 并解析角色
}
✅ 安全提示:确保后端校验 JWT 签名、issuer、audience、exp,并从 roles 或 scope 字段提取角色。
▪ 使用客户端证书做双向 TLS(mTLS)——高安全场景
适用于内部系统、API 网关等需强身份绑定的场景:
ssl_client_certificate /etc/nginx/ssl/ca-bundle.crt;
ssl_verify_client on;
ssl_verify_depth 2;

# 将客户端证书信息注入请求头,供后端读取
proxy_set_header X-Client-DN $ssl_client_s_dn;
proxy_set_header X-Client-Verify $ssl_client_verify;
后端可解析 X-Client-DN(如 CN=user1,OU=finance,O=company)映射到角色,实现证书即身份。
▪ 基于 Header 的轻量级角色标记(仅限可信内网)
若前端已由统一认证网关(如 Keycloak、Auth0)处理登录,并在请求头注入角色:
# 假设网关已添加:X-User-Roles: "admin,editor"
location /admin/ {
    # 强制要求该 Header 存在(防直连绕过)
    if ($http_x_user_roles = "") {
        return 401 "Missing role header";
    }
    proxy_pass http://backend-app;
}
⚠️ 注意:if 在 location 中慎用;更推荐由后端统一鉴权,Nginx 仅作透传。
✅ 强制 HTTPS + HTTP 自动跳转(保障 RBAC 不被降级)
避免用户误用 HTTP 导致敏感 Token 明文传输:
server {
    listen 80;
    server_name example.com;
    return 301 https://$server_name$request_uri;
}
不复杂但容易忽略。Nginx 是 HTTPS 的守门人,不是权限决策者;把身份可信地交出去,才是它对 RBAC 最实在的支持。


