





单靠 ngx_http_proxy_module 无法彻底杜绝 xss header 注入,因其仅作反向代理转发,不处理内容过滤或安全头注入;真正防护需结合输入过滤、安全响应头强制输出及可疑请求拦截。
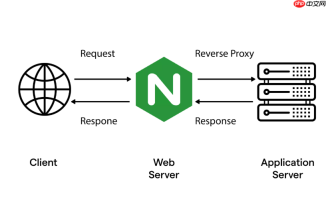
单靠 ngx_http_proxy_module 无法“彻底杜绝” XSS Header 注入——它本身不负责内容过滤或安全头注入,只是反向代理转发工具。真正起防护作用的是配合使用的其他模块与策略,核心在于:**阻断恶意输入进入后端 + 强制输出安全响应头 + 拦截可疑请求模式**。
用 proxy_pass 配合输入过滤拦截高危载荷
在 location 块中,利用 if + 正则匹配请求 URI、参数或请求体(需搭配 ngx_http_rewrite_module)识别典型 XSS 载荷:
- 禁止 URL 中出现
<script></script>、<iframe></iframe>、javascript:、onerror=等字符串,直接返回 403 - 对查询参数(如
?q=...)做基础校验,例如:if ($args ~* "(<script return></script> - 注意:避免在
if中嵌套proxy_pass;规则应放在proxy_pass之前,确保拦截发生在转发前
通过 add_header 强制注入防御性 HTTP 头
在 location 或 server 块中启用浏览器级防护机制,覆盖所有响应(含 4xx/5xx 和 OPTIONS):

-
add_header X-XSS-Protection "1; mode=block" always;—— 触发浏览器内建 XSS 过滤器并阻断渲染 -
add_header X-Content-Type-Options "nosniff" always;—— 防止 MIME 类型混淆导致脚本误执行 -
add_header X-Frame-Options "DENY" always;—— 阻止页面被嵌入 iframe,缓解点击劫持辅助 XSS -
add_header Content-Security-Policy "default-src 'self'; script-src 'self' 'unsafe-inline' 'unsafe-eval';" always;—— 更精细控制脚本加载源(根据实际需求调整策略)
结合 proxy_set_header 控制后端信任边界
避免将原始、未清洗的客户端输入透传给后端应用:
- 清除或重写可能携带攻击载荷的请求头,例如:
proxy_set_header X-Forwarded-For "";或仅保留可信字段 - 添加可信标识头,如:
proxy_set_header X-Safe-Request "true";,供后端识别代理层已做过初步过滤 - 禁用不必要的头透传,防止攻击者伪造
Referer、User-Agent等参与反射型 XSS
日志与监控补位,形成闭环
仅靠拦截不够,需记录异常行为用于溯源和调优:
- 在
log_format中加入$request_uri、$args、$http_user_agent,便于分析攻击特征 - 对返回 403 的请求单独记录到
xss-block.log,设置 logrotate 避免日志膨胀 - 配合 fail2ban 或自定义脚本,对高频触发过滤规则的 IP 自动封禁


