





要实现政企专线“固定落点”,需用nginx的map+hash替代ip_hash,基于可信标识(如x-client-id或固定ip段)生成backend_key,并配置consistent hash、独立upstream、backup兜底及日志追踪,确保高sla下的精准会话保持与故障容灾。
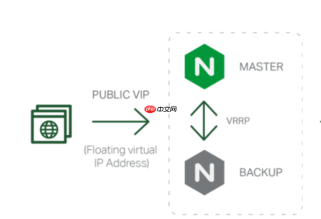
要让特定政企客户的专线流量始终落到同一台后端服务器(即“固定落点”),需在负载均衡器(如 Nginx)中使用 ip_hash,但要注意:原生 ip_hash 基于客户端真实 IP 做哈希,而政企专线常经 NAT、防火墙或运营商 LB,真实源 IP 可能被掩盖。因此不能直接依赖默认行为,必须结合可信的标识字段(如 HTTP 头、X-Forwarded-For 中的固定段、或专线接入网关注入的自定义头)来实现精准绑定。
确认并提取可信的客户识别标识
政企专线通常具备可管理、可标识的特性。需与客户或网络侧确认以下任一稳定字段:
- 专线出口设备统一添加的自定义 HTTP 请求头(如
X-Client-ID: SZ-GOV-001或X-ISP-Tag: PE-CHN-2024) - 若使用透明代理或四层透传,且专线 IP 段固定(如
202.96.128.0/20),可基于该 CIDR 提取最稳定部分(如前三个字节)做哈希 - 避免使用
X-Forwarded-For全量值——它易被伪造;若必须用,仅取其中由你方可信边界设备追加的最后一段(如real_ip_recursive on配合set_real_ip_from后的$remote_addr)
使用 map + hash 模块替代默认 ip_hash
Nginx 原生 ip_hash 不支持对任意变量哈希,需改用 hash 指令配合 map 构建确定性键值:
- 先用
map从请求中提取/规整客户标识,例如:map $http_x_client_id $backend_key {<br> default "unknown";<br> "SZ-GOV-001" "gov-sz-1";<br> "BJ-EDU-202" "edu-bj-2";<br> ~^PE-[A-Z]+-\d+$ $http_x_client_id;<br>} - 在 upstream 块中启用
hash $backend_key consistent;(加consistent可提升节点增减时的会话保持稳定性) - 确保该
map定义在http块顶层,早于 server 和 upstream 加载
专线流量隔离与 fallback 安全机制
政企客户 SLA 要求高,需防止单点失效导致全量漂移:
- 为专线客户单独定义 upstream 块,不与其他业务混用;后端 server 行末添加
max_fails=1 fail_timeout=30s,快速剔除异常节点 - 配置
backup服务器作为兜底(仅当所有主节点不可用时启用),避免因哈希目标宕机导致请求失败 - 添加日志字段记录
$backend_key和实际转发的$upstream_addr,用于事后验证绑定准确性与故障归因
验证与持续观测要点
上线后不能只看“是否落同一台”,还要确认“是否总是落对的那一台”:
- 用客户专线出口发起多次请求,检查 access log 中
$backend_key与$upstream_addr是否恒定对应 - 模拟某台后端宕机,观察是否按预期切到
backup,恢复后是否自动回归原节点(consistenthash 支持此行为) - 定期核对客户专线 IP 段或 header 值是否有变更(如客户升级网关固件后 header 格式微调),及时同步更新
map规则









