





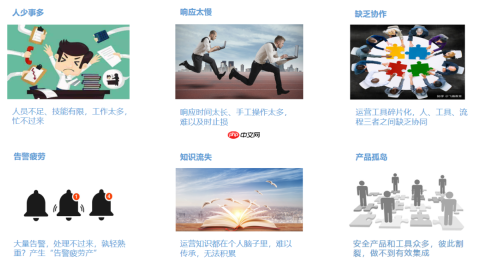
在网络安全威胁日趋复杂、攻击手法持续迭代的当下,传统安全运营方式正遭遇前所未有的压力——告警泛滥、响应迟缓、人力紧缺、经验断层……安全团队每日深陷于海量告警洪流之中,真正高危的威胁反而被淹没在噪声之下;攻击扩散节奏已从“小时级”压缩至“秒级”,而人工研判与处置仍停留在“小时”甚至“天”的维度。这种疲于应付的被动防御困局,正是安全运营所经历的“至暗时刻”。
☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 多模态理解力帮你轻松跨越从0到1的创作门槛☜☜☜
 人体之所以能对外界刺激作出迅速且准确的反应,关键在于其高度协同的神经系统——感受器捕捉环境信号,传入神经将信息上传至中枢,大脑实时分析并下达指令,传出神经驱动效应器执行动作。智能安全运营同样亟需这样一套高效联动的“神经系统”,而超自动化安全,正是打造该系统的底层驱动力——它推动安全运营由零散化、依赖人工的操作模式,跃升为端到端自动化、智能化协同的新范式,实现威胁的实时感知、智能判断、毫秒响应与自我演进。
一、感知神经:全域覆盖,扫清盲点
神经系统的首要功能是“感知”。在安全语境中,即要求对全部资产、全类型告警实现无死角、低延迟的动态监测。传统架构下,不同厂商、不同协议的安全设备彼此隔离,数据难以互通,安全分析师不得不在多个控制台间反复切换、手动拼凑信息。
超自动化安全平台依托“API+UI”双模集成能力,彻底打破系统壁垒。知识库明确指出,SAB平台“可与任意系统及设备实现联动”——具备标准接口的设备通过API直连,缺乏开放接口的老旧系统则借助拟人化UI自动化操作完成接管,真正达成“全量接入、全面响应”。无论是下一代防火墙、终端检测响应(EDR)、安全信息与事件管理(SIEM),还是信创生态设备与历史遗留系统,所有安全能力均被纳入统一感知网络,告警数据实时归集,感知盲区被系统性清除。
二、分析决策神经:AI中枢,深度研判
感知获取的信息唯有经过深度加工,才能转化为可执行的安全行动。超自动化安全内嵌的AI引擎,恰如神经系统的“中央处理器”,承担着告警过滤、威胁定性、策略生成等核心任务。
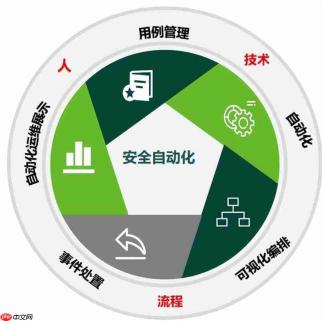
AI自动完成告警去重、多源关联、上下文增强,将原始告警流提炼为少数高置信度安全事件;融合多维威胁情报,对IP、域名、文件哈希等指标开展信誉评估,精准识别真实威胁及其危害等级。尤为关键的是,平台支持无代码可视化编排与自然语言交互——安全人员仅需输入“封禁该恶意IP并同步通知负责人”,AI即可自动生成涵盖白名单校验、情报调用、策略下发、结果回传等环节的完整处置流程。知识库特别强调,这种“言出即行”的能力,使“任何一线安全人员均可驾驭自动化机器人,无需编程背景或开发技能”。
 三、执行响应神经:自动闭环,毫秒处置
一旦决策形成,指令必须瞬时传导至执行单元。超自动化安全平台通过分布式机器人集群,实现7×24小时无人干预的自动化响应。告警一经触发,系统立即启动预设剧本——解析IOC、校验白名单、查询威胁情报、调用防火墙/WAF实施阻断、推送处置结果……全程无需人工介入。

知识库中的实证案例直观呈现了这种“神经反射式”响应效能:传统人工处理单条告警平均耗时约20分钟,SAB平台自动化执行仅需30秒;某头部金融机构部署自动化封堵系统后,IP封禁准确率跃升至100%,夜班值守人力减少50%。从“发现—处置—验证—审计”的全链路闭环,确保每一次响应都如神经反射般精准、迅捷、可追溯。
四、记忆与学习神经:经验沉淀,自主进化
人类神经系统具备记忆存储与反馈优化能力,从而不断改进应激反应。超自动化安全亦内置“组织级记忆”机制——将资深安全专家的成熟处置方法固化为标准化、可复用、易调用的自动化剧本,并沉淀为组织长期拥有的数字资产。人员更替、知识流失不再导致能力断档,新成员亦可即刻复用顶尖专家的经验模型。
更进一步,平台基于每次执行过程与结果反馈,持续反哺AI模型训练与剧本逻辑优化,构建起“感知—决策—执行—复盘—升级”的自增强飞轮。知识库所描绘的理想图景中,“每一次告警处置都将自动转化为高质量训练样本,驱动模型持续精进,越用越准,越用越智”。
结语:从被动响应迈向主动免疫
超自动化安全所构筑的“神经系统”,标志着安全运营完成本质性范式升级——由倚赖“个体经验”的被动响应,转向依托“系统能力”的主动免疫。当威胁尚在潜伏阶段,感知神经已悄然预警;当攻击发起试探性突破,响应神经已完成策略预置;当运营体系需要持续提效,学习神经早已完成经验萃取与能力迭代。
选择超自动化安全,即是为企业安全运营装配一套灵敏敏锐、判断精准、永不知倦的“数字神经系统”,让威胁无所藏匿,让响应快如闪电。这,正是智能安全运营的终极形态。


