





缓冲区隔离并非标准多租户流量隔离手段,本质是内存管理机制;真正隔离依赖api网关、消息队列与服务网格等组件,结合身份可信、策略闭环和可观测性三前提实现。
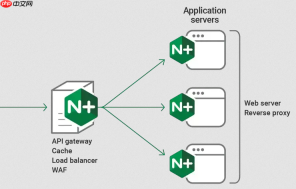
缓冲区隔离技术本身并不是一种标准的多租户流量隔离手段,它在操作系统或网络协议栈中指代的是内存区域管理机制(如socket buffer、ring buffer),用于暂存收发数据,而非直接实现租户间逻辑或安全边界。生产环境中真正承担“流量隔离”职责的,是基于访问控制、网络分段、应用路由和资源配额等组合策略——这些方案常被误称为“缓冲区隔离”,实则是利用中间层缓冲/代理能力来增强隔离效果。
用API网关做租户级流量缓冲与路由
API网关(如Kong、Apigee、Spring Cloud Gateway)是实际落地中最接近“缓冲区隔离”语义的组件:它在客户端与后端服务之间建立一层带策略的缓冲层,可对入向流量按租户标识进行识别、限流、转发与审计。
- 所有请求必须携带
Tenant-ID或X-Tenant-Key头,网关据此校验租户合法性并加载对应路由规则 - 为每个租户配置独立的限流阈值(如QPS=100)、熔断策略和超时时间,避免一个租户突发流量拖垮全局
- 网关日志按租户打标,便于事后审计与异常溯源;支持将非合规请求(如缺失租户头)直接拦截并返回403
通过消息队列实现异步流量削峰与租户解耦
在事件驱动架构中,Kafka、Pulsar等消息系统天然具备“缓冲”属性,配合租户标识可构建稳定、可审计的异步隔离通道。
- 生产者发送消息时强制注入
tenant-id作为消息头或key,确保语义归属明确 - 消费端使用
tenant-id做分区键(如Kafka的tenant-a固定写入partition 0~2),再由专属消费者组订阅,避免跨租户拉取 - 为高优先级租户分配专用Topic或专属Broker节点(物理隔离),低优先级租户共享基础Topic,实现分级缓冲保障
服务网格(Service Mesh)中的Sidecar缓冲与策略执行
在Kubernetes环境中,Istio或Linkerd的Sidecar代理会在每个Pod旁部署轻量级代理,它实质上是一个运行在用户态的“网络缓冲+策略引擎”,能精细控制租户间东西向流量。
- 通过Envoy Filter注入租户身份校验逻辑,在HTTP header或mTLS证书中提取租户信息
- 基于租户标签配置VirtualService与DestinationRule,实现路由隔离、重试策略差异化、故障注入范围限定
- 启用Telemetry V2收集租户粒度的指标(如
request_count{tenant="a"}),结合Prometheus告警快速定位异常租户行为
关键注意事项:缓冲不等于隔离
单纯增大TCP接收缓冲区(net.core.rmem_max)或Kafka consumer fetch size,只能缓解瞬时堆积,无法防止租户越权访问或资源抢占。真正有效的安全隔离需满足三个前提:
- 身份可信:租户标识必须由可信链路传递(如网关签发JWT、服务间mTLS双向认证),不能依赖客户端自填
- 策略闭环:从入口(网关)、传输(Mesh)、存储(Kafka ACL)、计算(Spark ResourceQuota)全链路绑定租户上下文
- 可观测兜底:所有缓冲层必须输出带租户维度的日志、指标、追踪(Trace),否则隔离失效时无法归因


