





Nginx backup参数是轻量级支付网关降级方案,需配合健康检查、keepalive及正确负载均衡模式(仅round-robin生效),并验证backup节点真实可用性。
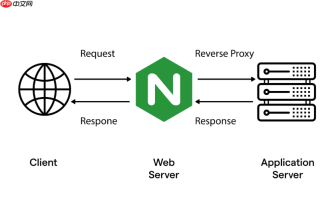
直接用 Nginx 的 backup 参数配置支付网关后端节点,是实现快速降级、保障核心链路不中断的轻量级高可用手段。它不依赖外部组件,但必须配合健康检查与连接复用机制,否则容易在故障时无法及时切换或误切。
backup 节点必须放在 round-robin 模式下使用
支付网关对请求分发的确定性要求高,backup 仅在默认轮询策略中生效。若启用了 ip_hash 或 least_conn,backup 将被完全忽略,导致备用节点永不启用。
- 确保 upstream 块未显式指定其他负载均衡算法
- 避免混用:同一 upstream 中不能既有
ip_hash又有backup节点 - 所有主节点宕机后,backup 才开始接收流量——这是“保底”逻辑,不是“热备”逻辑
必须配置 max_fails + fail_timeout 实现真实故障识别
支付类服务常见问题是 HTTP 500/503 响应或业务超时(如下游账务系统响应慢),而 Nginx 默认只在 TCP 连接失败时标记节点异常。不加健康参数,backup 很可能长期闲置,或在主节点已卡顿却仍在轮询。
- 为每个主节点添加
max_fails=2 fail_timeout=15s,表示连续 2 次超时或错误响应后,该节点被隔离 15 秒 - backup 节点也建议配相同参数,一旦它被启用,能继续感知自身健康状态
- 避免设过长的
fail_timeout,否则故障恢复延迟高;也不宜过短,防止瞬时抖动误判
启用 keepalive 和 HTTP/1.1 连接复用,减少误判
支付网关高频短连接场景下,频繁建连失败易被当成节点故障。尤其在 TLS 握手耗时波动时,max_fails 容易被触发,引发非预期 fallback。
- upstream 块中加入
keepalive 64;,复用后端连接池 - 对应 location 中启用
proxy_http_version 1.1;和proxy_set_header Connection ''; - 若后端是 Java 应用,确认其支持 HTTP/1.1 长连接并配置了合理 keepalive timeout
上线前务必验证 backup 节点的真实可用性
Nginx 不会在启动或运行时主动探测 backup 节点是否可达。如果 backup 本身网络不通、服务未启动或防火墙拦截,故障发生时将直接返回 502,而非降级成功。
- 部署前手动 curl 测试 backup 节点的健康接口(如
/health) - 检查 backup 节点是否监听在正确端口,且能处理支付网关所需的协议头和 body 格式
- 在 error_log 级别调至
error_log /var/log/nginx/error.log debug;后,观察 “upstream already tried and failed” 日志,确认 fallback 触发路径


