





nginx upstream模块仅负责流量分发与健康调度,不执行内容过滤或“洗白”;出站流量治理须由前置安全网关(如waf、kong)完成,upstream应指向安全网关集群,并配置least_conn、keepalive、health_check等保障稳定转发。
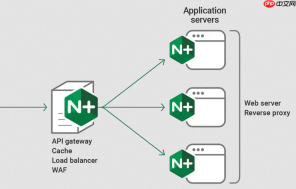
Nginx 的 upstream 模块本身不处理内容过滤或“洗白”(如敏感词替换、请求体改写、协议合规检查等),它只负责四层/七层的流量分发与健康调度。所谓“出站流量洗白过滤”,实际需由安全网关(如 WAF、API 网关、自研中间件)前置部署在 upstream 链路之前,Nginx 仅作为可靠、可控的流量出口代理配合其工作。
核心思路是:Nginx 做“干净转发”,安全网关做“内容治理”;upstream 定义的是安全网关集群,而非原始业务后端。
明确角色分工:谁该做什么
-
Nginx upstream
- 定义一组安全网关节点(例如
waf_cluster) - 负责连接复用、故障自动剔除、压力均衡分发
- 不解析请求体、不修改 Header 或 Body、不执行规则匹配
- 定义一组安全网关节点(例如
-
安全网关(如 Kong、Traefik、OpenResty 插件、商业 WAF)
- 接收 Nginx 转发来的出站请求
- 执行 IP 白名单、UA 过滤、Header 校验、JSON Schema 验证、敏感字段脱敏、响应重写等
- 返回标准化、合规、无风险的响应给 Nginx,再透传回客户端
⚠️ 错误做法:试图在 Nginx 中用
sub_filter或 Lua 脚本做深度内容清洗——性能差、不可靠、难维护,且无法应对加密/压缩/流式响应等场景。

配置 upstream 指向安全网关集群
确保 upstream 块定义在 http{} 作用域内,并启用主动健康检查与连接优化:
http {
    # 安全网关集群(非业务后端!)
    upstream waf_cluster {
        least_conn;
        keepalive 64;

        server 192.168.5.10:8000 max_fails=2 fail_timeout=15s;
        server 192.168.5.11:8000 max_fails=2 fail_timeout=15s;
        server 192.168.5.12:8000 backup;

        # 主动健康检查(要求安全网关提供 /health 端点并真实反映策略引擎状态)
        health_check interval=5 fails=2 passes=2 uri=/health match=healthy;
        match healthy {
            status 200;
            header Content-Type = "application/json";
            body ~ '"status":"ok"';
        }
    }

    # 出站代理 location(所有需“洗白”的流量走这里)
    server {
        listen 8081;
        location /outbound/ {
            proxy_pass http://waf_cluster;
            proxy_set_header Host $host;
            proxy_set_header X-Real-IP $remote_addr;
            proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
            proxy_set_header X-Forwarded-Proto $scheme;

            # 强制 HTTP/1.1 + keepalive 复用连接
            proxy_http_version 1.1;
            proxy_set_header Connection '';
        }
    }
}
✅ 关键点说明:
- 使用
least_conn防止单个安全网关因规则匹配耗时长而堆积连接 -
keepalive 64复用到网关的连接,避免频繁建连开销 -
health_check检查/health必须返回真实策略加载状态(不能只是进程存活) -
backup节点用于安全网关全部异常时降级直连(慎用,通常应返回 503)
安全网关侧需支持的关键能力
Nginx 只能“配合”,真正实现洗白依赖下游网关是否具备以下能力:
- ✅ 支持接收标准 HTTP 请求并透传原始路径、Header、Body
- ✅ 提供可配置的出站策略链:源 IP 限频 → 请求头校验 → JSON/XML 解析 → 敏感字段掩码(如
"phone":"138****1234")→ 响应体关键词过滤 - ✅ 支持动态策略热加载,无需重启即可更新过滤规则
- ✅ 记录完整审计日志(含原始请求、清洗后请求、响应结果),供溯源分析
- ✅ 对接统一身份中心,识别调用方身份并绑定策略(如 A 系统出站允许带
X-Trace-ID,B 系统禁止)
示例(Kong 场景):通过
request-transformer插件删除危险 Header,response-transformer脱敏手机号,body-size-limiting拦截超大响应,再由rate-limiting控制单接口出站频次。
注意避坑:别让 upstream 成为瓶颈或盲区
- ❌ 不要在
upstream中混用ip_hash和weight—— 安全网关节点应无状态,哈希会破坏负载分散 - ❌ 不要禁用
proxy_buffering off来“加速”洗白 —— 导致流式响应丢失、内存暴涨 - ❌ 不要把业务后端直接写进
upstream并指望 Nginx 自己过滤 —— 它不具备内容识别能力 - ✅ 若需灰度控制(如部分流量绕过安全网关),应在 Nginx 的
location或map中分流,而不是在 upstream 内部做条件判断
这种架构下,“洗白”是能力,upstream 是通道。把通道配稳、配活、配准,才能让安全能力真正落地。


