





nginx 遇后端畸形 header(如乱码、缺冒号、非法字符等)会卡死缓冲区或导致 worker 异常,而非仅报 502;典型日志含“invalid header”“zero byte in header”等;需用 curl + xxd 或 python 模拟解析验证;紧急时可启用 proxy_buffering off 等透传模式,但须尽快修复后端拼接 header 等源头问题。
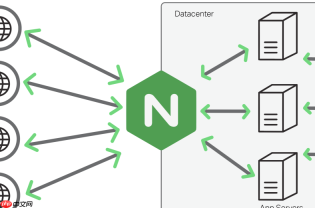
后端返回畸形 Header(比如乱码字段、缺失冒号、超长单行、非法字符、重复字段名等)时,Nginx 不是简单报 502,而是可能直接卡死缓冲区、拒绝后续请求、甚至导致 worker 进程异常退出或 CPU 暴涨——这不是“太大”,而是“解析失败”。这类问题比 header 过长更隐蔽,也更危险。
先确认是不是真畸形,而不是单纯过大
别一看到 error.log 里有 “upstream sent too big header” 就调 proxy_buffer_size。畸形 Header 的典型日志更“硬核”:
- “upstream sent invalid response” 或 “invalid header” —— Nginx 解析器明确拒收
- “zero byte in header” 或 “unexpected character” —— 出现 \0、\r\n\r\n 混乱、控制字符
- 同一接口反复触发 “upstream prematurely closed connection”,但后端日志显示已正常 write 并 flush
验证方法:用 curl -v http://backend/ 直连后端,把响应头完整复制出来,用 xxd 或在线 hex 查看是否有 00、0a0a0a(多余换行)、非 ASCII 字符混入字段名或值中;也可用 Python 脚本模拟解析:http.client.parse_headers(io.BytesIO(b'...')) 看是否抛出 BadStatusLine 或 InvalidHeader 异常。
临时兜底:强制跳过解析,转为透传模式
若生产环境急需恢复,且无法立刻修复后端,可让 Nginx 放弃 header 解析,只做字节流转发(适用于纯 API 场景,不依赖 status code 或 content-length 自动处理):
- 在对应 location 中添加:
proxy_buffering off;(禁用所有缓冲,降低解析介入深度) - 配合:
proxy_http_version 1.1;+proxy_set_header Connection '';(避免 HTTP/1.0 兼容逻辑干扰) - 最关键一步:
proxy_ignore_client_abort off;(防止因客户端提前断开引发二次混乱)
⚠️ 注意:此方案绕过了 Nginx 对响应的合法性校验,可能掩盖真实错误,仅限紧急回滚使用,不可长期保留。

定位并修复后端输出源头
畸形 Header 几乎都来自代码层误操作,常见位置:
-
手动拼接字符串写 header:如 Java 的
response.setHeader("X-Trace", traceId + "\n" + spanId)—— 换行符直接污染 header 结构 - 日志中间件注入非法字段:某些 APM SDK(如旧版 SkyWalking、Pinpoint)会在 header 插入含空格或中文的调试字段
- JWT Token 未 Base64Url 安全编码:+、/、= 符号出现在 Authorization 头值中,被部分框架错误截断
- 多语言混用导致编码错乱:Go net/http 默认 UTF-8,但若上游用 GBK 写 cookie 名,再经反向代理转发,header 行变成乱码字节流
修复建议:统一使用框架原生 header 设置方法(如 Spring 的 HttpServletResponse.addHeader()),禁用所有手拼字符串方式;对自定义字段做正则校验(只允许 [a-zA-Z0-9_-] 和有限 ASCII);启用后端 access log 输出原始 header 字节流用于比对。
加一层防御性代理做清洗
若后端短期无法修改,又不能接受透传风险,可在 Nginx 前加一层轻量代理(如 Envoy 或另一个 Nginx 实例),专做 header 清洗:
- 用 Envoy 的
envoy.filters.http.header_to_metadata提前提取并丢弃可疑 header - 或用 OpenResty,在
access_by_lua_block中遍历ngx.var.upstream_http_*,用string.match(v, "^[%w%p%s]+$")过滤非法字符,再用ngx.header[hdr] = clean_val重设 - 关键动作:删除所有含
\0、\r、\n、[:](除首冒号外)、双连续空格的 header 行
这层清洗不改变业务逻辑,但能拦住 99% 的畸形 header 流量,给后端留出修复窗口期。


