






仅设 proxy_ssl_protocols TLSv1.3 不足以保障安全,必须同步配置 proxy_ssl_verify on、proxy_ssl_trusted_certificate、严格 TLS 1.3 密码套件及校验后端兼容性,否则仍存在降级、伪造证书或协商失败风险。
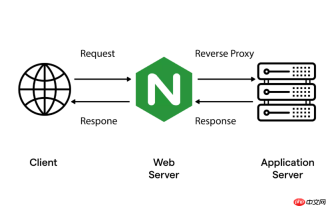
直接启用 proxy_ssl_protocols TLSv1.3 并不能自动实现“极致安全”,它只是 TLS 安全通信的一个必要环节。真正起决定作用的是整套配置协同——包括协议版本、密钥交换机制、加密套件、证书强度及代理行为本身是否规避中间人风险。
为什么只设 TLSv1.3 还远远不够
TLSv1.3 本身确实更安全:移除了不安全的算法(如 RSA 密钥传输)、强制前向保密(PFS)、减少握手往返次数。但若后端服务仍接受弱证书、使用过期私钥、或代理未校验上游证书,攻击者仍可通过伪造响应或降级攻击绕过保护。
- 仅写
proxy_ssl_protocols TLSv1.3不会拒绝 TLSv1.2 连接,除非显式禁用其他版本 - Nginx 默认不验证上游服务器证书(
proxy_ssl_verify off),这意味着它会无条件信任任何返回的证书 - 若后端服务未正确配置 OCSP Stapling 或证书链不完整,客户端可能因证书校验失败而中断连接,反而暴露架构细节
必须同步配置的关键项
要让 TLSv1.3 发挥实际防护力,需在 Nginx 中组合设置以下参数:

-
严格限定协议版本:
proxy_ssl_protocols TLSv1.3;(注意结尾分号,且不加空格或旧版本) -
启用上游证书校验:
proxy_ssl_verify on;并指定可信 CA 证书路径:proxy_ssl_trusted_certificate /etc/nginx/ssl/ca-bundle.crt; -
绑定强加密套件:
proxy_ssl_ciphers ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256;(仅保留 TLSv1.3 原生支持的 AEAD 套件) -
关闭不安全重协商:
proxy_ssl_prefer_server_ciphers off;(TLSv1.3 已废弃该机制,设为 off 更明确)
真实生效的前提条件
这些配置能否落地,取决于上下游两端是否真正支持 TLSv1.3:
-
后端服务必须监听 TLSv1.3:例如 Node.js 需 v18.17+ 且启用
minVersion: 'TLSv1.3';Java Spring Boot 需 JDK 11u7+ 并配置server.ssl.enabled-protocols=TLSv1.3 - 证书需兼容 TLSv1.3:推荐使用 ECDSA P-256 或 RSA 3072+ 证书;避免 SHA-1 签名或 1024 位 RSA
- 操作系统内核与 OpenSSL 版本需达标:Linux 内核 ≥ 4.17,OpenSSL ≥ 1.1.1(建议 3.0.7+)
验证是否真正启用 TLSv1.3
不要依赖配置文件是否存在某行,而要用工具实测:
- 在 Nginx 所在机器执行:
openssl s_client -connect your-backend:443 -tls1_3,查看输出中是否有Protocol : TLSv1.3和Secure Renegotiation IS NOT supported - 抓包验证(如 tcpdump + Wireshark):过滤 TLS 握手包,确认
supported_versions扩展中仅含0x0304(TLSv1.3) - 检查 Nginx error log:若出现
no protocols available或ssl certificate key file ... failed,说明某环断裂


