可在缓存键中嵌入标准化的国家代码(如us、jp)实现地域化缓存,需从cdn或边缘网络可信源获取代码、统一转大写并过滤非法字符,拼入缓存键且设默认值,避免与用户身份字段混用,并通过curl和缓存后台验证。
可以在缓存键中嵌入客户端国家代码(如 US、JP、DE),实现按地域区分缓存内容。关键在于:获取可信的国家代码 → 作为变量注入缓存键 → 确保缓存系统支持动态键生成。
从可信源提取国家代码
不建议直接解析 IP(精度低、维护成本高),优先使用 CDN 或边缘网络提供的地理字段:
- Cloudflare:通过
CF-IPCountry请求头(值如GB); - AWS CloudFront:启用「Viewer Country」字段,映射为
cloudfront-viewer-country头; - Vercel/Netlify:在函数中可通过
request.geo.countryCode获取(仅限 Pro 及以上计划)。
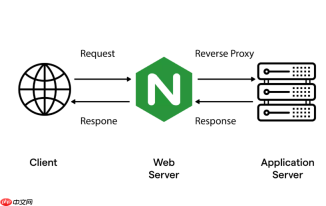
若用 Nginx,可配合 ngx_http_geoip2_module 加载 MaxMind DB,将 $geoip2_data_country_code 注入请求头供后续使用。
在缓存键中拼接国家变量
以常见场景为例:
- CDN 缓存键(如 Cloudflare Rules / Workers):
v1:product-list:{{country}}:{{locale}}:{{device}} - Redis 缓存键(Node.js 示例):
cache.set(`home-page:${req.headers['cf-ipcountry'] || 'XX'}:${req.headers['accept-language'].split('-')[0]}`, html, 'EX', 300) - Nginx proxy_cache_key:
proxy_cache_key "$scheme$request_method$host$uri$is_args$args|$http_cf_ipcountry";
注意:始终提供默认值(如 XX)应对头缺失或无效情况,避免键为空或不可控。
规避常见陷阱
国家代码本身不区分大小写,但缓存系统通常严格匹配字符串:
- 统一转大写(
US而非us或Us),避免重复缓存; - 过滤非法字符(如空格、下划线、连字符),只保留 ISO 3166-1 alpha-2 格式;
- 避免把国家代码和用户身份类字段(如 session_id)混入同一缓存键——会破坏共享缓存效益;
- 测试未携带地理头的请求(如本地开发、爬虫),确认降级逻辑生效。
验证与调试方法
上线前快速验证是否生效:
- 用 cURL 模拟不同国家头:
curl -H "CF-IPCountry: JP" https://yoursite.com/api - 查看响应头中的
X-Cache或自定义X-Cache-Key,确认键含预期国家码; - 在 Redis 或 CDN 后台搜索类似
*:US:*的键,检查命中率与分布。
缓存键注入国家代码不是单纯拼字符串,而是结合可信信号、标准化处理和缓存策略的一体化配置。只要源头可靠、格式统一、降级完备,就能安全实现地域化缓存。