





要透传非标响应头需三步:先用proxy_hide_header ""清空默认屏蔽,再用proxy_pass_header显式放行目标头(含下划线头须配underscores_in_headers on),最后排除proxy_set_header覆盖等干扰,并通过curl -i实测验证。
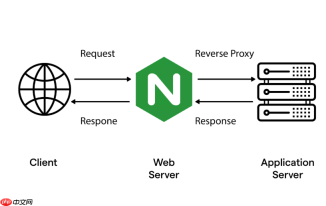
要让 Nginx 透传后端返回的特定非标准响应头(比如 X-Trace-ID、X-App-Version、Server 或含下划线的 X_Backend_Node),不能只写一行 proxy_pass_header —— 它只是“解除屏蔽”,不是“自动转发”。关键在清障、放行、避坑三步到位。
先清空默认屏蔽机制
Nginx 内置一组隐式屏蔽规则,尤其对非 RFC 标准头(含下划线、大小写混用、或敏感头如 Server、Set-Cookie)会直接丢弃。这些屏蔽无法被单条 proxy_pass_header 覆盖,必须先清除:
- 若使用 Nginx 1.17.6 及以上版本,推荐在
location块中加:proxy_hide_header "";(空字符串表示清空所有隐式屏蔽) - 旧版本需逐个取消,例如:
proxy_hide_header Server;proxy_hide_header X-Trace-ID;
再显式放行目标头
清障之后,用 proxy_pass_header 明确声明哪些头允许透传。它只对响应头生效,且必须与 proxy_pass 同处一个作用域(如同一 location):

CPA Update - Secure CLI Proxy API Maintenance
下载
安全更新和维护 CLI Proxy API(CPA)部署与配置。用于 CPA 镜像升级、配置变更、认证目录兼容修复、上线验证与回滚。适用于用户提到“CPA 更新/升级/配置改了/容器重建/回滚”等场景。
- 标准命名(中划线)可直接写:
proxy_pass_header X-Trace-ID;proxy_pass_header WWW-Authenticate; - 含下划线的头(如
X_Backend_Node)需额外启用解析:
确保配置中有underscores_in_headers on;(注意:该指令不能放在location内,通常设在http或server块)
避开常见覆盖和干扰
即使配置正确,以下几类设置仍会静默导致透传失败:
- 检查是否误用了
proxy_set_header X-Trace-ID ...—— 这会覆盖后端返回的值,而非透传它 - 确认未在同级或上级块中启用
server_tokens off;(它不影响后端Server头透传,但容易混淆排查) - 避免
add_header Server ...出现在同一 location —— 它会直接覆盖后端的Server值 - 若有 CDN 或 WAF 在前,它们可能自行过滤或重写响应头,需单独验证链路末端
验证是否真正生效
配置无报错 ≠ 头已透传。实测才是唯一标准:
- 用
curl -I https://your-domain/api/test查看响应头中是否存在目标字段 - 直连后端验证:
curl -v http://backend-ip:port/test,确认它确实返回了该头 - 临时关闭缓冲便于调试:
proxy_buffering off;proxy_http_version 1.1; - 留意 error log —— 拼错头名(如
X-Trace-IdvsX-Trace-ID)通常不报错,但头不会出现


