





reuseport的核心价值在于消除accept竞争与惊群问题:每个worker独占监听socket,由内核哈希分发新连接,实现零锁、无唤醒、CPU并行接入,短连接吞吐可提升约3.8倍。
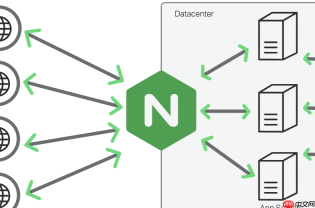
直接在 TCP 代理(如 Nginx、Envoy 或自研网关)的监听配置中启用 reuseport,是压榨多核多队列吞吐最有效、改动最小的手段之一。它让每个 worker 进程/线程独立绑定同一端口,由内核按五元组哈希分发新连接,彻底消除 accept 竞争和“惊群”唤醒开销,使 CPU 核心真正并行处理连接接入。
reuseport 的核心价值在哪
传统单监听套接字模式下,所有 worker 共享一个 socket,靠竞争调用 accept() 获取新连接——这导致:锁争用高、CPU 缓存失效频繁、连接分发不均。启用 reuseport 后:
- 每个 worker 拥有自己专属的监听 socket,自主 accept,零锁无唤醒
- 内核在三次握手完成(SYN+ACK 后)即完成连接分发,不经过用户态调度
- 相同客户端 IP:PORT 组合稳定哈希到同一 worker,利于连接复用与会话亲和
- 实测在 32 核服务器上,短连接建连吞吐可提升约 3.8 倍
Nginx 类代理的正确配置方式
不是加个参数就完事,必须满足完整链路条件才能生效:
- Linux 内核 ≥ 3.9(生产建议 ≥ 4.4),运行
uname -r确认 - Nginx ≥ 1.9.1(OpenResty ≥ 1.15.8.2),检查
nginx -v -
worker_processes auto;或明确设为物理 CPU 核心数(不能少于核心数) - 所有同 IP:Port 的
listen行必须统一启用:listen 80 reuseport;listen 443 ssl http2 reuseport;
若监听多个 IP,每条都要写全,例如:listen 192.168.10.10:80 reuseport;listen 192.168.20.10:80 reuseport;
配套系统参数必须同步调优
只配 Nginx 不够,内核队列和缓冲区是瓶颈放大器:
-
net.core.somaxconn = 65535:全连接队列上限,影响 ESTABLISHED 连接接纳能力 -
net.ipv4.tcp_max_syn_backlog = 65535:半连接队列,抗 SYN Flood 和突发握手压力 -
net.core.netdev_max_backlog = 5000:软中断收包队列,防网卡驱动丢包 -
net.core.rmem_max = 262144:增大接收缓冲上限,配合 reuseport 缓解接收侧压力
执行 sysctl -p 生效,并确保 Nginx 配置中显式声明 listen ... backlog=65535。
如何验证是否真正生效
不能只看配置文件有没有写,要观察运行时状态:
-
ss -tlnp | grep :80:应看到多行输出,每行对应一个 nginx worker 的 PID(而非仅一行) -
ps aux | grep nginx:worker 进程数需与worker_processes一致 - 压测时运行
perf top -p $(pgrep nginx):accept 相关函数(如sys_accept4、__inet_lookup_established)调用频次应显著下降 - 用
top -H -p $(pgrep nginx)观察各 worker 线程是否均匀分布在不同 CPU 核上运行


