





Nginx通过Master进程精简权限(如仅授CAP_NET_BIND_SERVICE)绑定80/443端口,Worker进程则以非特权用户(如www-data)运行处理请求,user指令强制降权,实现职责分离与最小权限。
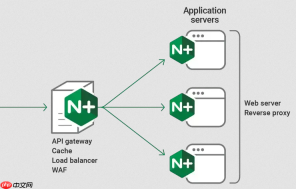
Worker 进程降权配合 Linux Capabilities,本质是把“绑定 80/443 端口”和“处理用户请求”这两件事拆开:前者由精简权限的 Master 完成,后者交给非特权 Worker 承担。关键不在让 Worker 拥有 root 权限,而在于让 Master 在不保留完整 root 身份的前提下,仍能完成端口绑定。
明确分工:Master 做什么,Worker 做什么
默认情况下,Nginx Master 以 root 启动,负责三件事:读配置、绑定低端口、fork 并 setuid 到普通用户启动 Worker。但 Worker 本身不需要任何特殊能力——它只处理已建立的连接,不涉及 bind() 系统调用。所以 Worker 的权限越低越好,比如 www-data 或 nginx 用户即可。
- Master 必须能执行
bind()到端口 80/443 → 需要 CAP_NET_BIND_SERVICE - Master 需要 fork + setuid/setgid 启动 Worker → 需要 CAP_SETUID 和 CAP_SETGID(但通常可省略,因 user 指令在 root 下执行时天然支持)
- Worker 进程完全不需要 capability —— 它不绑端口、不读私钥、不改用户,只收发 HTTP 数据
给 Nginx 二进制文件授予最小能力
用 setcap 把 CAP_NET_BIND_SERVICE 直接加到 nginx 可执行文件上,这样 Master 启动后即使不以 root 身份运行,也能绑定特权端口。

Linux Security Scanner
下载
Linux 安全审计工具,检查 SSH 配置、开放/监听端口、防火墙规则(ufw/iptables/nftables)、失败登录尝试、sudoers 权限...
- 执行命令:
sudo setcap 'cap_net_bind_service=+ep' /usr/sbin/nginx - 验证是否生效:
getcap /usr/sbin/nginx应输出类似/usr/sbin/nginx = cap_net_bind_service+ep - 此时可安全配置
user www-data;,Worker 将以 www-data 身份运行,无任何 capability - 注意:不要给 Python/Node.js 解释器加 capability,只作用于 nginx 本体二进制
保留 user 指令,确保 Worker 真正降权
user 指令不是可选项,而是权限隔离的强制开关。即使 Master 已通过 capability 绑定端口,若未设 user,Worker 仍会继承 root 权限,带来严重风险。
- 在
nginx.conf全局块中必须显式声明,例如:user www-data www-data; - 该指令让 Master 在 fork 子进程后,调用
setuid(1001)和setgid(1001)(假设 www-data UID/GID 为 1001),彻底剥离权限 - 检查 Worker 进程实际 UID:
ps aux | grep nginx | grep -v master,确认 USER 列显示的是 www-data 而非 root
额外加固建议(可选但推荐)
如果部署环境允许,可进一步收紧 Master 的能力边界:
- 移除其他冗余 capability:
sudo setcap -r /usr/sbin/nginx再重新添加仅需的能力 - 限制 SSL 私钥权限:
sudo chmod 600 /etc/ssl/private/example.com.key && sudo chown root:www-data /etc/ssl/private/example.com.key - 配合 systemd 启动时 drop 其他能力(如
CapabilityBoundingSet=~CAP_SYS_ADMIN CAP_DAC_OVERRIDE),防止意外提权路径





