





单纯靠proxy_cache无法构建真正意义上的高防边缘节点,因其仅为缓存模块,不具备恶意行为识别、动态拦截或用户身份绑定等安全能力,误用反而会放大cc攻击效果。
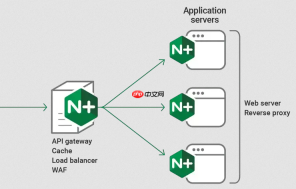
单纯靠 proxy_cache 无法构建真正意义上的高防边缘节点。它本质是缓存模块,不是安全模块,不能识别恶意行为、不能做行为验证、也不能动态拦截或挑战请求。把它当作“高防”使用,容易产生严重误判和防护盲区——比如缓存了攻击者精心构造的高频接口响应,反而放大攻击效果。
proxy_cache 的真实作用:缓解合法流量压力
它只在请求命中缓存时跳过源站,适用于静态资源或低频变动的动态内容(如商品详情页、API返回结构稳定且时效宽松的数据)。对CC攻击中高频刷的登录页、搜索接口、风控校验等强状态、高敏感、需实时计算的路径,缓存不仅无效,还可能被利用:
- 攻击者反复请求同一URL,若被缓存,Nginx会高速回源并缓存结果,后续请求直接从内存返回——等于帮攻击者“加速打穿”你的缓存层;
- 缓存未设置合理
Cache-Control或proxy_cache_valid,导致脏数据长期滞留,影响业务逻辑; - 不区分用户身份(如未绑定 cookie 或 token)就缓存响应,会造成A用户的登录态泄露给B用户。
真正能抵御CC攻击的边缘能力,需要叠加三层机制
1. 边缘分流 + 源站隐身
用 Anycast 或多节点调度把流量分散到不同边缘入口,隐藏源站真实IP。这是所有高防CDN的基础,proxy_cache 完全不参与此过程。
2. 实时行为识别
在边缘节点上运行轻量AI模型或规则引擎,分析:
• 单IP/设备指纹的请求频率与时间分布
• 请求路径是否跳过常规导航(如直击 /api/v1/login)
• User-Agent、Referer、TLS指纹是否异常
• 是否携带有效 Cookie 或执行 JS 挑战响应
这些能力远超 Nginx 原生模块范围,需 WAF 或专用边缘安全平台支持。

安装并运行 Aperture(Lightning Labs 的 L402 闪电反向代理),用于创建 L402 付费墙、配置付费 API 端点、为其他代理托管付费内容或测试 L402 认证流程。
3. 主动验证与精准处置
对可疑流量,不直接拒绝,而是触发无感验证(如静默JS执行)、滑动验证或Token签名校验。只有通过验证的请求才放行或进入缓存流程。这个环节必须在边缘完成,且与用户会话强绑定——proxy_cache 无状态,做不到。
如果你坚持在Nginx层增强防御,可配合 proxy_cache 做有限加固
前提是明确边界:它只是辅助,不是主力。建议组合如下:
- 对已确认安全的静态资源(如
/static/,.js/.css/.png),启用proxy_cache并设置短 TTL(如 5–30 秒),降低源站带宽压力; - 对动态接口,禁用缓存(
proxy_cache_bypass $http_upgrade;+proxy_no_cache $http_upgrade;),确保每次请求都经由限流或WAF策略检查; - 用
limit_req模块按 IP 或 key(如$cookie_uid)做基础速率控制,再把通过的请求交由后端处理; - 将 Nginx 作为高防CDN的“下游代理”,即:CDN → Nginx(仅作转发+简单限流)→ 源站。此时
proxy_cache可放在 CDN 层统一管理,更安全高效。
不复杂但容易忽略:高防的核心不在“快”,而在“辨”。缓存越快,错得越狠;识别越准,拦得越稳。


