





应使用 Nginx 的 real_ip_module 解析可信代理链路,将真实客户端 IP 写入 $remote_addr 并在日志中记录该变量;不可直接记录 $http_x_forwarded_for,因其可被伪造。
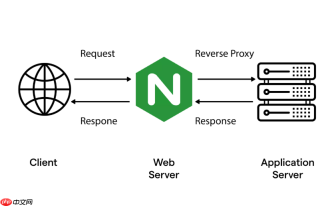
直接在日志中记录 $http_x_forwarded_for 通常无法准确还原真实 IP,因为该头可被客户端随意伪造,必须结合反向代理(如 Nginx、CDN 或负载均衡器)的可信链路来安全提取。
理解 $http_x_forwarded_for 的结构
$http_x_forwarded_for 是一个由逗号分隔的 IP 列表,格式类似:
203.0.113.45, 198.51.100.22, 192.0.2.100
最左边是原始客户端 IP,往右依次是各级代理添加的“上一跳”IP。但仅看最左端不可靠——攻击者可手动构造 X-Forwarded-For: 1.2.3.4 绕过识别。
只信任你控制的边界代理设备
真实 IP 只能从**你部署的最后一级可信代理**(如 Nginx 入口)传入,且它必须:
• 确保自身不接受外部直接写入的 X-Forwarded-For 头(需配置 underscores_in_headers off 并禁用未授权头)
• 在收到请求时,用 set_real_ip_from 明确声明上游可信 IP 段(如 CDN 回源段、公司内网段)
• 启用 real_ip_header X-Forwarded-For 和 real_ip_recursive on
在 Nginx 日志中安全记录真实 IP
启用 ngx_http_realip_module 后,Nginx 会把可信链路解析出的真实客户端 IP 写入变量 $remote_addr(覆盖原始连接地址)。此时应在 log_format 中使用它:
log_format main '$remote_addr - $remote_user [$time_local] "$request" $status $body_bytes_sent "$http_referer" "$http_user_agent"';
而不是:
"$http_x_forwarded_for" —— 这仍可能含伪造值
验证与兜底策略
上线前务必测试:
• 用 curl 模拟多层代理:curl -H "X-Forwarded-For: 1.1.1.1, 2.2.2.2" http://your-site/,确认日志中记录的是真实发起 IP(非 1.1.1.1)
• 若所有流量都经 CDN,应将 CDN 提供的可信回源 IP 段加入 set_real_ip_from
• 对于未走代理的直连请求(如运维本地调试),$remote_addr 就是真实 IP,无需额外处理


