





proxy_cache_revalidate 并非真实 Nginx 指令,是误传的伪配置项;Nginx 依赖后端 ETag/Last-Modified 和 Cache-Control 自动协商缓存更新,需正确配置 proxy_cache_valid、proxy_cache_lock、proxy_cache_use_stale updating 及 proxy_cache_background_update 实现智能刷新。
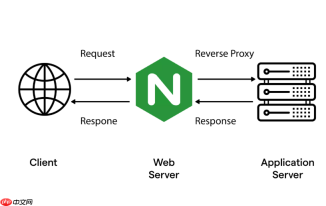
proxy_cache_revalidate 并不是一个真实存在的 Nginx 指令——它在官方文档、源码及所有稳定版 Nginx 中均未定义。这是长期被误传的“伪配置项”,常见于网络教程或错误配置片段中,本质是混淆了 HTTP 协商缓存机制与 Nginx 实际行为。
Nginx 本身不依赖任何名为 proxy_cache_revalidate 的开关,就能在缓存过期后自动发起条件请求(如带 If-None-Match 或 If-Modified-Since),前提是:
- 后端响应中正确返回了
ETag或Last-Modified; - 响应包含有效的缓存控制头(如
Cache-Control: public, s-maxage=3600); - Nginx 已启用基础缓存(
proxy_cache+proxy_cache_path+proxy_cache_valid)。
所以,“利用 proxy_cache_revalidate 配合后端存储实现智能缓存更新”这个说法,需要先回归真实机制:智能缓存更新 = 后端精准标识内容变更 + Nginx 自动协商 + 缓存策略兜底。
以下是真正可行、生产验证过的三步落地方式:
✅ 第一步:后端存储必须输出可靠的内容指纹
ETag 是核心。它不是装饰头,而是由后端基于内容生成的强校验值(推荐内容哈希),且每次资源变更必须变化。
- ✅ 正确做法:
- Spring Boot 示例:
response.setHeader("ETag", "\"" + DigestUtils.md5Hex(contentBytes) + "\""); - Express 示例:
res.set('ETag',"${crypto.createHash('md5').update(content).digest('hex')}");
- Spring Boot 示例:
- ❌ 错误做法:
- 固定值(如
"abc")、时间戳(Date.now())、或不随内容变化的数据库 ID。
- 固定值(如
同时确保 Cache-Control 明确声明代理可缓存时长,优先用 s-maxage(覆盖 max-age 对 CDN/反代的影响):
Cache-Control: public, s-maxage=3600, max-age=60
✅ 第二步:Nginx 主动配合协商逻辑,无需“开启 revalidate”
只要满足上述后端条件,Nginx 在缓存过期后会自动带上 If-None-Match(有 ETag 时)或 If-Modified-Since(有 Last-Modified 时)发起回源请求。你只需保证:

-
proxy_cache_valid设置合理(例如proxy_cache_valid 200 302 1h;); -
proxy_cache_lock on;防止并发校验(避免多个请求同时发 304); -
proxy_cache_use_stale updating;允许在后台校验期间继续返回旧缓存。
注意:
updating必须显式写在proxy_cache_use_stale列表中,否则即使后台在刷新,Nginx 也不会返回陈旧内容。
✅ 第三步:结合后台异步更新,实现“零感知刷新”
要达成真正平滑的智能更新(用户始终拿到内容,后台悄悄保鲜),需启用:
proxy_cache_background_update on;
proxy_cache_use_stale updating;
这样当缓存过期:
- 第一个请求触发后台条件请求(304 或 200);
- 后续所有请求立刻返回旧缓存(含原
ETag和Cache-Control); - 若后台收到 304,Nginx 自动延长该缓存的
Age,等效“保鲜”; - 若收到 200,则用新响应替换缓存。
整个过程对客户端完全透明,无延迟增加,也无雪崩风险。
不复杂但容易忽略。


