





反向代理静态存储时端口枯竭是常见瓶颈,需通过扩大net.ipv4.ip_local_port_range、启用tcp_tw_reuse、缩短tcp_fin_timeout及后端keepalive复用协同优化。
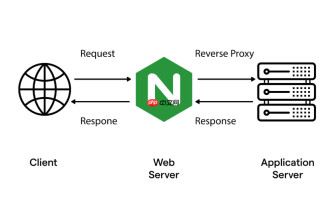
反向代理静态存储(比如 Nginx 代理对象存储、CDN 回源或本地文件服务)时,连接池容量受限,往往不是因为应用层配置不足,而是系统级临时端口枯竭。net.ipv4.ip_local_port_range 是关键瓶颈之一——它决定了每个 IP 能用于发起出站连接的端口数量,而反代每转发一次请求到后端存储,就要消耗一个本地临时端口。
当前端口范围是否真成瓶颈?
先确认两点:
- 运行
sysctl net.ipv4.ip_local_port_range或cat /proc/sys/net/ipv4/ip_local_port_range,典型输出如32768 65535(共 32768 个可用端口); - 执行
ss -s查看连接状态,重点关注timewait数量和total连接数; - 若
timewait接近端口总数(例如 >28000),且你观察到代理日志中出现connect() failed (99: Cannot assign requested address)或系统日志有possible syn flooding on port 80提示,基本可判定端口耗尽。
注意:
ss -s中的ports行(如ports 30347)是内核已分配过的端口计数,不是剩余数,不能直接当作“还剩多少”。
扩容端口范围的操作要点
目标是扩大可用临时端口区间,但必须避开两类端口:
- 特权端口(1–1023):普通用户进程无法绑定,也不能用作客户端源端口;
-
业务监听端口(如 80、443、9000、9092 等):若与
ip_local_port_range重叠,可能导致新连接意外绑定到监听端口,引发Address already in use或服务异常。
推荐设置(兼顾安全与容量):
-
10240 65535→ 提供 55,300+ 可用端口,跳过常用业务端口段(如 8000–9999); - 或更激进些:
4096 65535(需确保无服务监听 4096–8000 区间)。
临时生效(调试用):
sudo sysctl -w net.ipv4.ip_local_port_range="10240 65535"
# 或
echo "10240 65535" | sudo tee /proc/sys/net/ipv4/ip_local_port_range
永久生效(生产必需):
echo 'net.ipv4.ip_local_port_range = 10240 65535' | sudo tee /etc/sysctl.d/99-ephemeral-ports.conf
sudo sysctl --system
⚠️ 多个同名参数按
/etc/sysctl.d/下文件名 ASCII 顺序加载,后加载者覆盖前加载者。
必须配套的 TCP 协议栈调优
单扩端口只是“加桶”,不加速“排水”,高并发下仍会积压 TIME-WAIT 连接:
- 启用
tcp_tw_reuse:允许内核复用处于TIME-WAIT状态的端口(仅对客户端连接有效):sudo sysctl -w net.ipv4.tcp_tw_reuse=1
- 缩短
FIN_TIMEOUT:默认 60 秒太长,设为30或25可加快连接回收:sudo sysctl -w net.ipv4.tcp_fin_timeout=30
- 检查效果:当
ss -s中timewait占总连接数比例持续超过 30%,说明回收仍滞后,需进一步调低tcp_fin_timeout或检查后端响应延迟。
反代层与应用层协同建议
Nginx 本身不维护“连接池”概念,但可通过以下方式模拟高效复用:
- 开启
keepalive到后端存储(如 S3、MinIO、本地 WebDAV):upstream storage_backend { server 10.0.1.10:9000; keepalive 32; # 保持最多 32 个空闲长连接 } - 对应 location 块启用
proxy_http_version 1.1和proxy_set_header Connection ''; - 应用代码(如 Node.js 或 Python 客户端)也应复用 HTTP Agent,避免每次请求新建 TCP 连接。
静态资源场景下,连接生命周期短、QPS 高、后端稳定,此时连接复用收益远大于单纯扩端口——两者结合才真正释放连接池容量。
不复杂但容易忽略


