SSL Session Ticket 通过将加密会话状态交由客户端保存、服务端仅管理密钥,避免共享内存瓶颈,节省1–2个RTT;须配合keepalive、统一密钥、TLS版本匹配及SNI传递等配置才能实现毫秒级首字节延迟。
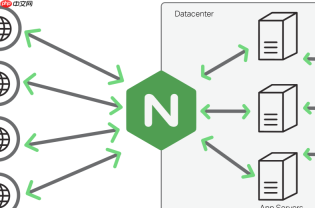
要让 HTTPS 访问接近“秒开”,核心不是堆硬件,而是减少 TLS 握手开销。SSL Session Ticket 和 keepalive 协同工作,能跳过完整握手、复用连接,把首字节延迟压到毫秒级——前提是配置对路、不漏关键细节。
SSL Session Ticket 是怎么帮上忙的
传统 session cache 把会话状态存在 Nginx 共享内存里,容量有限、查表有锁、并发高了就卡顿。Session Ticket 把加密后的会话信息直接交给客户端保存,Nginx 只管生成和验证密钥,不存状态:
- 服务端零会话存储压力,百万并发也不怕内存爆满
- 客户端带 ticket 重连时,服务端解密成功即可复用主密钥,省掉 Certificate、Server Key Exchange 等步骤,节省 1–2 个 RTT
- 特别适合 API 网关、CDN 边缘、SaaS 入口这类短连接、用户分散的场景
keepalive 不只是“保持连接”,它决定复用能否落地
Session Ticket 再快,没有长连接也白搭。TLS 复用必须建立在 TCP 连接复用基础上:

Browser Session Manager
下载
使用 Playwright 为 jimeng.jianying.com 管理浏览器会话,导入 cookies/localStorage 以自动化视频生成工作流,支持图片上传等功能
- upstream 块中必须设 keepalive 32;(建议 16–64,视后端吞吐能力调整)
- location 或 proxy 指令块中加 proxy_http_version 1.1; 和 proxy_set_header Connection '';,显式关闭 Connection close
- 后端必须返回 Connection: keep-alive,否则 Nginx 主动断连,复用立即失效
关键配置项一个都不能少
只写 ssl_session_tickets on; 是远远不够的,缺一环,复用率就归零:
-
必须手动指定密钥文件:
ssl_session_ticket_key /etc/nginx/ticket.key;(32 字节 AES + 16 字节 HMAC 的二进制密钥) - 禁用自动生成密钥行为:不配 ticket_key 时,Nginx 会频繁重置临时密钥,导致 ticket 解密失败
- 启用密钥轮换:部署多个 key 文件(如 ticket.key.1、ticket.key.2),Nginx 默认用第一个加密,但能用全部解密;定期替换旧密钥可控制泄露影响范围
-
合理设置超时:
ssl_session_timeout 4h;(2–8 小时为宜,太长易被重放,太短复用率低)
别忘了后端协同:多实例也要“心齐”
如果 upstream 后端是多个 Pod 或微服务实例,光 Nginx 配对没用:
- 所有后端节点必须启用并共享同一组 ssl_session_ticket_key(例如 Spring Boot 中通过
server.ssl.session.ticket-key配置) - 确保后端 TLS 版本与 Nginx 交集非空:
proxy_ssl_protocols TLSv1.2 TLSv1.3;要和后端实际支持版本严格匹配 - 若 upstream 用域名(如
svc-a.example.com),务必加proxy_ssl_server_name on;,保证 SNI 正确传递,避免证书不匹配中断复用