proxy_socket_keepalive是解决跨机房反向代理静默断连最直接有效的TCP层手段,它通过内核发送keepalive探测包主动发现并清理被防火墙或中间网关静默切断的失效连接,需与proxy_http_version 1.1、proxy_set_header Connection ""、upstream keepalive及显式参数(如on 240s 10s 3)协同生效。
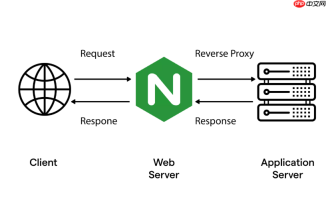
proxy_socket_keepalive 是解决跨机房反向代理中「静默断连」最直接有效的 TCP 层手段。它不依赖应用层心跳,而是让 Nginx 主动通过内核发送 TCP keepalive 探测包,在防火墙或中间网关真正切断连接前就发现异常、及时清理 socket,避免后续请求复用已失效连接导致 502/504 或 connection reset by peer。
为什么跨机房场景特别需要 proxy_socket_keepalive
跨机房链路通常经过多层物理设备:运营商骨干网设备、IDC 边界防火墙、云平台 SLB、NAT 网关等。这些设备普遍启用严格的状态连接超时(常见 30–300 秒),空闲即丢弃连接且不发 FIN/RST。Nginx 默认使用系统级 tcp_keepalive_time(Linux 默认 7200 秒),远大于防火墙阈值,导致连接早已被掐断,Nginx 却仍在复用——这就是静默断开的本质。
必须同时配置的四个关键项
单独开启 proxy_socket_keepalive 几乎无效,需以下四点协同:

Bailian Usage Proxy
下载
阿里百炼大模型平台多人共享账号用量统计代理服务。解决公司共用账号时无法区分个人用量的问题。适用场景:1)部署用量统计代理;2)统计多人Token用量和调用次数;3)管理大模型API调用配额。
- proxy_http_version 1.1; —— 启用 HTTP/1.1 持久连接,否则后端拒绝复用连接
- proxy_set_header Connection ""; —— 清除 Nginx 自动添加的 Connection: close,防止后端主动断连
-
upstream 块中启用 keepalive 连接池,例如:
upstream backend {
server 10.10.20.100:8080;
keepalive 64;
} -
proxy_socket_keepalive 显式设置参数,推荐:
proxy_socket_keepalive on 240s 10s 3;
含义:空闲 240 秒后开始探测,每 10 秒一次,连续 3 次无响应即关闭 socket
参数调优要匹配你的网络环境
不要照搬默认值。应先确认跨机房路径中最短的空闲超时值(可查防火墙文档、抓包观察 FIN 时间戳,或联系网络团队):
- 若边界设备超时为 300 秒,idle 值建议设为 210–240 秒(70%–80%)
- interval 建议 5–15 秒,确保至少有 2–3 次探测机会
- probes 设为 3 可兼顾丢包容忍与快速失效判定
- Linux 系统级参数可同步微调(非必须但推荐):
tcp_keepalive_time=240、tcp_keepalive_intvl=10、tcp_keepalive_probes=3
验证是否真正生效
不能只看配置是否加载成功,要从 TCP 层验证:
- 在 Nginx 服务器上对 upstream IP 抓包:
tcpdump -i any 'host 10.10.20.100 and tcp[tcpflags] & (tcp-ack|tcp-keepalive) != 0' - 观察是否有周期性 ACK 包(含 Keep-Alive 标志),时间间隔是否符合设定
- 配合 error.log 中的 connect() failed (111: Connection refused) 或 readv() failed (104: Connection reset by peer) 日志下降趋势来评估效果