





nginx 不原生支持直连 hsm,但可通过 openssl engine 或 pkcs#11 将私钥签名运算卸载至加密机,使私钥永不导出;或采用反向代理+外部 tls 终结方案实现更高安全隔离。
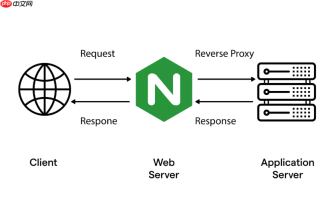
直接使用 ssl_certificate_key 指向本地磁盘上的私钥文件(如 /etc/nginx/ssl/private.key),本质上是将私钥以明文形式存储在服务器上——这不符合高安全场景下“私钥不出加密机”的合规要求。要真正保障静态传输中私钥的安全性,Nginx 本身**不原生支持直接对接硬件加密机(HSM)进行私钥运算**,但可通过标准方案实现等效保护:即让 Nginx 将 TLS 握手中的签名操作委托给外部密钥服务,私钥始终驻留在加密机内,永不导出。
核心思路:用 OpenSSL Engine 或 PKCS#11 模块卸载私钥运算
Nginx 依赖 OpenSSL 进行 TLS 处理。若 OpenSSL 已编译启用 Engine 支持(主流发行版默认开启),就可配置其通过标准接口(如 PKCS#11)调用加密机执行 RSA/ECC 签名,而无需把私钥文件写入磁盘。此时 ssl_certificate_key 不再指向 .key 文件,而是指向一个“虚拟密钥标识符”或由 Engine 动态加载的密钥句柄。
- 加密机需提供兼容的 OpenSSL Engine(如 AWS CloudHSM 的
cloudhsm_openssl_engine、Thales Luna 的lunasa)或标准 PKCS#11 库(如libsofthsm2.so或 HSM 厂商提供的libCryptoki.so) - OpenSSL 配置文件(如
/etc/ssl/openssl.cnf)中需注册该 Engine,并声明密钥路径为 HSM 中的槽位/对象 ID(例如slot_id = 0,key_label = nginx-tls-key) - Nginx 配置中仍保留
ssl_certificate(证书文件必须存在,含公钥,用于客户端验证),但ssl_certificate_key可留空或设为占位路径;实际签名由 Engine 在 HSM 内完成
典型部署步骤(以 SoftHSM 模拟为例)
SoftHSM 是开源 PKCS#11 实现,常用于开发与测试。生产环境替换为真实 HSM 即可:

- 安装 SoftHSM 并初始化 token:
softhsm2-util --init-token --slot 0 --label "nginx-token" --pin 1234 --so-pin 5678 - 导入私钥到 token:
p11tool --provider /usr/lib/softhsm/libsofthsm2.so --login --write --label "nginx-key" --load-privkey private.key - 配置 OpenSSL 使用该 PKCS#11 模块,在
openssl.cnf中添加 engine 段,指定dynamic_path = /usr/lib/softhsm/libsofthsm2.so和MODULE_PATH - Nginx 配置中仅设置
ssl_certificate /path/to/cert.pem;签名运算自动路由至 SoftHSM,私钥从未离开 token
替代方案:反向代理 + 外部 TLS 终结(推荐用于金融级场景)
若 Nginx 版本过旧、OpenSSL 不可控,或审计要求更严格,可将 TLS 终结剥离出应用层:
- 前端部署专用 TLS 网关(如 HAProxy + OpenSSL with Engine、或商用 WAF/HSM 集成网关),由它直连加密机完成私钥运算
- Nginx 退居为纯 HTTP 反向代理(监听 8080 等非加密端口),与网关之间走可信内网通信
- 此时 Nginx 完全不接触私钥,
ssl_certificate_key参数根本不需要配置
关键注意事项
无论采用哪种方式,以下细节决定成败:
-
权限隔离:运行 Nginx 的用户(如
www-data)必须有权限访问 HSM 的 PKCS#11 库和 token(如 Unix socket 或设备节点),但不能读取私钥字节 -
证书匹配:HSM 中的公钥必须与
ssl_certificate所含公钥完全一致,否则握手时签名验证失败 -
日志与监控:启用 OpenSSL Engine 日志(如
engine -t -c cloudhsm)和 HSM 审计日志,确保每次签名可追溯 - 故障回退:生产环境务必预留应急机制(如临时启用软密钥模式),避免 HSM 故障导致全站 HTTPS 中断


