edge密码监视器需启用后才能自动检测已保存密码是否遭暗网泄露,支持设置菜单、专用地址页、安全检查页、账户同步及手动扫描五种启用与扫描方式。
如果您已将账号密码保存在 Microsoft Edge 浏览器中,但尚未启用对暗网泄露数据的自动比对机制,则无法获知这些凭据是否已被卷入公开的数据泄露事件。Edge 密码监视器通过加密哈希比对方式,将本地保存的密码摘要与微软持续更新的泄露数据库(含暗网采集源)进行私密匹配,从而实现自动检查。以下是配置该功能并触发深度扫描的多种独立路径:
一、通过设置菜单启用密码监视器并启动首次扫描
此方式采用图形化操作流程,直接激活密码监视器核心功能,并同步触发首次全量比对扫描,确保所有已保存密码立即进入监测状态。
1、点击浏览器右上角“⋯”图标,选择“设置和更多”>“设置”。
2、在左侧导航栏中点击“个人资料”,再点击右侧的“密码”。
3、向下滚动至“密码监视器”区域,打开“在联机泄漏中发现密码时显示警报”右侧的开关。
4、开关开启后,系统自动执行首次完整扫描,无需额外点击“检查”按钮。
5、扫描完成后,返回该页面即可查看“已泄露的密码”列表及对应操作选项。
二、直接访问密码监视器专用控制页启用并手动扫描
该路径跳过菜单层级,精准定位至密码监视器底层控制界面,支持即时启用与一键触发专项扫描,适用于需快速验证或复位监控状态的场景。
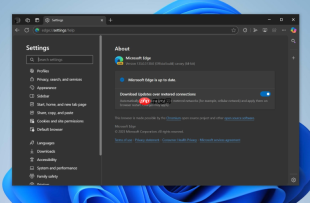
1、在 Edge 地址栏中输入:edge://settings/passwords/PasswordMonitor,然后按回车键。
2、页面加载后,确认顶部显示“密码监视器”标题及说明文字。
3、找到并点击“启用泄露的密码扫描”开关,将其切换为开启状态。
4、启用成功后,页面自动触发首次扫描;如需再次验证,可点击“检查”按钮发起新一轮深度比对。
三、通过密码安全检查主控页统一启用并强制执行
此方法整合密码强度评估与泄露风险识别,允许用户在一次操作中同时检查“已泄露”“已重用”“弱密码”三类问题,提供聚合式安全视图。
1、进入“设置” > “个人资料” > “密码”,点击“密码安全检查”选项。

从 CSV 数据集生成图数据库加载器和三元组映射。将表格 CSV 数据转换为图数据库可直接使用的节点、边和三元组。
2、在新页面中,确保“检查已保存密码是否已在数据泄露中公开”处于启用状态。
3、点击“检查现在”按钮,系统调用最新泄露数据库执行端到端比对。
4、扫描完成后,“已泄露”标签页将列出全部匹配条目,每项右侧附带“更改密码”或“忽略”操作按钮。
四、确保微软账户登录并开启密码同步以激活云端比对能力
密码监视器依赖微软账户完成端到端加密传输与云端哈希比对,未登录或未同步状态下,所有扫描均仅限本地策略判断,无法接入暗网泄露数据源。
1、点击右上角头像或账户名,确认当前登录状态为Microsoft 帐户或工作/学校帐户。
2、若显示“以访客身份浏览”或未登录,点击“登录”并输入有效凭证。
3、登录后返回“设置”>“个人资料”>“密码”,检查“密码同步”开关是否已开启。
4、同步开启后,“密码监视器”区域将解除灰显,且扫描结果中将包含来自暗网情报源的匹配记录。
五、手动触发独立于自动周期的专项深度扫描
当发生可疑登录行为、批量修改密码或收到第三方泄露通知后,可绕过常规监控间隔,主动发起一次高优先级、全覆盖的密码泄露专项扫描。
1、进入“设置” > “个人资料” > “密码”,点击“密码监视器”选项。
2、在密码监视器页面中,找到并点击“检查”按钮以开始手动扫描。
3、等待进度条完成,系统将对所有已保存用户名-密码组合执行一次性深度比对。
4、扫描结果中,标有“已泄露”的条目即表示其明文密码或哈希值已在暗网泄露数据集中被公开。