





nginx real_ip模块未正确配置信任链导致日志和限流获取到127.0.0.1:必须配置set_real_ip_from指定可信代理、real_ip_header指定原始ip头、real_ip_recursive开启递归解析,并在应用层读取x-real-ip而非remote_addr。
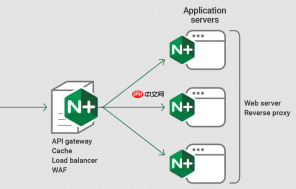
核心问题是:Nginx 的 real_ip 模块没配对信任链,导致它无法从请求头中正确还原真实客户端 IP,最终日志、审计、限流等模块拿到的全是上游代理(比如本机 Nginx 自身)的地址 —— 也就是 127.0.0.1。
确认你是否启用了 real_ip 模块
Nginx 默认编译包含该模块,但必须显式启用才生效。检查配置中是否有以下任一指令:
-
set_real_ip_from(必需)—— 明确声明哪些 IP 或网段是可信代理 -
real_ip_header(必需)—— 指定从哪个请求头读取原始 IP 链 -
real_ip_recursive(推荐开启)—— 处理多级代理时逐层剥离,避免取到中间代理 IP
缺一不可。只加 proxy_set_header X-Forwarded-For ... 是不够的,那是“发出去”的动作;real_ip 是“收进来并解析”的动作。
正确配置 set_real_ip_from 和 real_ip_header
假设你的流量路径是:用户 → CDN(如 Cloudflare)→ Nginx(反向代理)→ 应用,那么:
- CDN 的出口 IP 是固定的或有明确段(查其文档,例如 Cloudflare 公布了全部 IP 段),需写进
set_real_ip_from - CDN 会把用户真实 IP 放在
X-Forwarded-For或CF-Connecting-IP头里,Nginx 要据此还原 - 如果 CDN 还经过了公司内网 LB(比如 HAProxy),那 LB 的 IP 也要加入
set_real_ip_from
示例配置:
set_real_ip_from 103.21.244.0/22;  # Cloudflare IPv4 段之一
set_real_ip_from 173.245.48.0/20;
set_real_ip_from 192.168.10.0/24;  # 内网负载均衡器
real_ip_header X-Forwarded-For;
real_ip_recursive on;
⚠️ 注意:set_real_ip_from 必须写在 http、server 或 location 块中,且不能遗漏任何一级可信代理;否则 Nginx 会拒绝信任该头,仍用 $remote_addr(即上一跳地址)。
后端应用要配合使用可信头字段
即使 Nginx 正确还原了 $remote_addr(此时它已是真实客户端 IP),你的审计日志、登录记录、风控模块若仍调用 req.connection.remoteAddress 或 $_SERVER['REMOTE_ADDR'],就还会拿到 127.0.0.1 —— 因为这是应用直连 Nginx 的 socket 地址。
正确做法是:在应用层统一读取 Nginx 设置的可信头,且优先级如下:
- Express / Koa:
req.headers['x-real-ip'](最准,Nginx 已解析好) - Java Servlet:
request.getRemoteAddr()在启用real_ip后已更新,但更稳妥的是读request.getHeader("X-Real-IP") - PHP:
$_SERVER['HTTP_X_REAL_IP']或$_SERVER['REMOTE_ADDR'](后者在 real_ip 生效后已替换)
不建议直接解析 X-Forwarded-For 字符串,除非你手动做了私有地址过滤和递归校验 —— 容易被伪造或误取中间代理 IP。
验证与调试方法
别只看日志,要实测链路:
- curl 请求时加头模拟:
curl -H "X-Forwarded-For: 203.0.113.42" http://your.site/api/test,再查 Nginx access log 中的$remote_addr是否变成203.0.113.42 - 在日志格式中临时加入:
$http_x_forwarded_for $http_x_real_ip $remote_addr,对比三者值 - 检查 Nginx 错误日志:若出现
ignoring invalid real IP,说明set_real_ip_from没覆盖当前请求来源 IP
多级代理下,信任链断一环,IP 就塌一层。配全、测实、盯日志,三步缺一不可。


