





Nginx sub_filter可修复HTTPS页面中的HTTP混合内容,但需同时满足:禁用压缩、显式配置MIME类型、精准锚定HTML/CSS属性替换、关闭单次替换并禁用ETag,再辅以upgrade-insecure-requests头兜底。
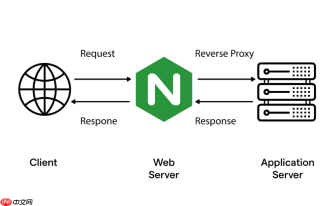
Nginx 的 sub_filter 指令能在代理层实时修改响应体中的文本内容,对已缓存的 HTTPS 页面中残留的 HTTP 资源链接(如 <script src="http://..."></script>)进行协议升级,从而消除混合内容警告。但它不是“万能补丁”,生效依赖几个硬性条件,缺一不可。
必须禁用响应压缩sub_filter 只处理明文文本流,一旦后端返回 Content-Encoding: gzip 或 br,Nginx 就无法解析和替换。
- 在对应
location块中加gzip off;(最直接) - 或主动告知后端不返回压缩:
proxy_set_header Accept-Encoding ""; - 不推荐依赖
gunzip on;,它需模块支持、增加开销,且对 brotli 无效
必须显式声明可处理的 MIME 类型
默认只作用于 text/html,但缓存页面可能包含内联 CSS/JS、JSON 配置或服务端渲染的 HTML 片段。
- 至少配置:
sub_filter_types text/html text/css application/javascript application/json; - 若页面含 XHTML 或 SVG 内嵌 HTML,可追加
application/xhtml+xml - 避免
sub_filter_types *;,虽无害但会多做无效扫描
必须精准匹配上下文,避免误替换sub_filter 是纯字符串替换,不识别语法结构。全局替换 http:// 极易出错(比如把 "http_status": 200 或注释里的 也改掉)。
- 优先锚定 HTML 属性边界:
sub_filter 'src="http://' 'src="https://';sub_filter "src='http://" "src='https://";sub_filter 'href="http://' 'href="https://'; - 对 CSS 中
url(http://...),需额外加:sub_filter 'url(http://' 'url(https://';(注意括号和空格) - 不要省略引号——单引号、双引号都要覆盖,因 HTML 允许两者混用
必须关闭单次替换并处理缓存干扰
缓存页面往往带 ETag 或 Last-Modified,而 sub_filter 修改后响应体已变,原校验值失效。
- 加
sub_filter_once off;(否则只改第一个 - 加
etag off;禁用 ETag,防止浏览器加载未替换的老缓存 - 可选:加
add_header Cache-Control "no-store, must-revalidate";强制跳过代理/浏览器缓存(仅调试期用)
补充兜底策略,覆盖 sub_filter 盲区
动态生成的 URL(如 document.write('<script src="'%20+%20protocol%20+%20'//cdn.com/a.js>')</code>%EF%BC%89%E6%97%A0%E6%B3%95%E8%A2%AB%20<code>sub_filter</code>%20%E8%A7%A6%E5%8F%8A%E3%80%82%20%20</p><ul><li>%E5%BF%85%E9%A1%BB%E9%85%8D%E5%90%88%E5%93%8D%E5%BA%94%E5%A4%B4%EF%BC%9A<code>add_header%20Content-Security-Policy%20" upgrade-insecure-requests> <li>它由浏览器执行,自动将页面内所有 <code>http://</script> 资源请求升为 https://,与 sub_filter 形成互补
proxy_redirect http:// https://; 修正后端返回的 Location 跳转头,确保重定向也走 HTTPS 不复杂但容易忽略


