





Nginx用proxy_set_header Authorization透传静态服务凭据,仅适用于可信服务间调用,需后端校验该头、Nginx为唯一入口、凭据为长期有效密钥且来源可控。
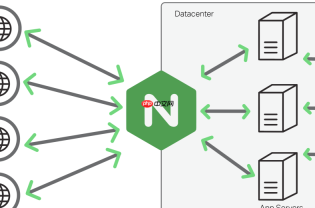
直接在 Nginx 反向代理中用 proxy_set_header Authorization 透传身份凭证,本质是让后端跳过前端鉴权、信任代理层已做过的身份校验。它不适用于“用户登录态传递”,而是用于“服务间可信调用”场景——比如前端应用(如 Vue/React SPA)本身无鉴权逻辑,由 Nginx 统一添加固定凭据访问后端 API。
适用场景与前提条件
这个做法只在以下情况有效且安全:
- 后端服务明确接受并校验
Authorization头(如 Basic、Bearer 或自定义 scheme) - Nginx 是唯一可信入口,不对外暴露原始后端地址
- 凭据为静态、长期有效的服务级密钥(非用户级 token),且存储在 Nginx 配置中可控
- 前端域名或来源可被可靠识别(例如通过
$http_origin、$host或 IP 白名单)
基础配置写法
最简形式(固定 Basic 认证):
location /api/ {
    proxy_pass http://127.0.0.1:8080/;
    proxy_set_header Host $host;
    proxy_set_header X-Real-IP $remote_addr;
    proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    proxy_set_header Authorization "Basic dXNlcm5hbWU6cGFzc3dvcmQ=";
}
说明:dXNlcm5hbWU6cGFzc3dvcmQ= 是 username:password 的 Base64 编码,需按实际替换。
按来源动态添加凭据
避免对所有请求硬编码,可结合 if 判断来源再注入头:

FastAPI Flask Proxy
下载
FastAPI + Flask 混合部署最佳实践,解决路由定义、API 代理等常见问题,适用于同时运行 FastAPI API 与 Flask 前端的场景。
location /api/ {
    proxy_pass http://127.0.0.1:8080/;
<pre class="brush:php;toolbar:false;"># 只对来自指定前端域名的请求添加 Authorization
if ($http_origin = "https://app.example.com") {
    proxy_set_header Authorization "Bearer service-token-abc123";
}

# 兜底:其他请求不带 Authorization,由后端拒绝
proxy_set_header Host $host;
proxy_set_header X-Real-IP $remote_addr;
proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
}
注意:if 在 location 块中可用,但不能嵌套在 proxy_set_header 内部;Nginx 会按顺序执行,满足条件时才设置该头。
安全增强建议
单纯写死密钥风险高,推荐以下实践:
- 把密钥从配置文件移出,改用 Nginx Plus 的 key-value store 或开源版配合
map+ 环境变量(需编译支持) - 启用
auth_request模块做前置校验,成功后再注入Authorization,实现“校验+透传”分离 - 限制可触发该头的请求方法,例如只允许
POST和GET,排除OPTIONS等预检请求 - 日志中屏蔽
Authorization头输出,防止敏感信息泄露:log_format main '$remote_addr - $remote_user [$time_local] "$request" $status $body_bytes_sent "$http_referer" "$http_user_agent"';
后端必须配合的要点
Nginx 设置了头,后端不读取等于白设。关键动作包括:
- 禁用默认的 cookie/session 鉴权路径,转而解析
Authorization头内容 - 校验凭据有效性后,将对应身份信息(如 user_id、role)注入请求上下文,供业务逻辑使用
- 若使用 Spring Security、Express-JWT 等框架,需显式配置其信任代理头,并关闭对原始连接协议的强制重定向(否则仍可能跳转到
http://)


