





调大 client_body_buffer_size 本身不降低内存占用,而是通过匹配业务特征让常见请求体全程驻留内存、避免磁盘i/o——需按上传类型设合理值(如json api用64k–128k、头像上传用128k–512k),并同步配置 client_max_body_size、client_body_temp_path 权限与 client_body_timeout,再通过 debug 日志验证“buffered in memory”行为。
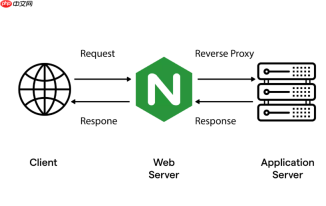
调大 client_body_buffer_size 本身不能“降低”内存占用,而是通过让常见上传请求全程驻留内存,避免反复读写磁盘带来的延迟与系统开销——关键在“用得准”,而非“堆得狠”。真正优化内存占比,靠的是匹配业务特征、控制并发影响、堵住无效落盘。
看懂它到底管什么
client_body_buffer_size 只决定客户端 POST/PUT 请求体(比如文件、JSON)**初始接收时能放多少进内存**。它不拒绝请求,也不限制总大小:
- 请求体 ≤ 缓冲区:全部在内存中暂存,转发快、无磁盘 I/O
- 请求体 > 缓冲区:先填满内存缓冲,超出部分直接写入
client_body_temp_path指定的临时文件 - 设为
0:跳过内存,所有请求体强制落盘(极少用,I/O 压力大) - 默认值通常是 8k 或 16k,只够小表单,对几百 KB 起步的上传已明显不足
按上传类型设合理值
没有万能数字,必须结合你实际收什么、并发多少、内存剩多少来定:
- 纯 JSON API(含 JWT、长参数):64k–128k 覆盖 95% 场景,比默认 16k 更稳,又不浪费内存
- 头像/截图/表单附件(≤2MB):128k–512k 是平衡点,多数请求全驻内存,少量超限也只落盘一小部分
- 文档/压缩包上传(≤20MB):可设 2m–4m,但必须同步确认单 worker 并发数 × 4MB 不会挤占系统可用内存
- 高并发轻量提交(如 IoT 心跳、埋点):反而建议调小到 4k,省下内存给更多连接,提升整体吞吐
三个配套动作缺一不可
光改 client_body_buffer_size 很可能白忙活,以下三项必须同步检查:
-
client_max_body_size必须 ≥ 缓冲区值,且作用域一致(http/server/location)。否则大一点的合法请求还没进缓冲区就被 413 拦截 -
client_body_temp_path要可写、有空间、低延迟:即使设得再大,万一 buffer 不足仍要落盘;建议挂 tmpfs 或 SSD 分区,路径如/dev/shm/nginx-body 1 2 -
client_body_timeout设为 10–60 秒:防慢速上传长期霸占缓冲区,拖慢 worker 进程
验证是否真生效
别只看配置 reload 成功,要盯运行时行为:
- 开启 debug 日志:
error_log /var/log/nginx/debug.log debug;,搜索http client request body buffered in memory确认走内存;出现write to file或temp file则说明仍落盘 - 压测时观察
iostat -x 1中 client_body_temp_path 所在磁盘的%util和write/s是否明显下降 - 用
strace -p $(pgrep nginx -f 'worker') -e trace=openat,write抓系统调用,上传过程中若无对临时目录的openat,说明零落盘


