nat地址转换网络拓扑简易实验
1、 在EVE-NG模拟环境中,依据下图完成网络拓扑的搭建与规划。
2、 R1充当ISP(互联网服务提供商)侧路由器,为企业用户分配公网IP地址12.1.1.2/24,其直连网关为12.1.1.1。
3、 企业内部局域网统一使用私有地址段192.168.1.0/24,借助NAT技术实现内网终端对Internet的访问能力。
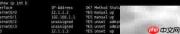
4、 在R2设备上,为E0/0接口配置IP地址12.1.1.2/24(面向运营商方向),E0/1接口配置IP地址192.168.1.1/24(作为内网默认网关)。交换机保持出厂默认状态,无需额外配置。PC4~PC6的IP地址依次设为192.168.1.2~192.168.1.4,子网掩码均为255.255.255.0。
5、 在R2上执行NAT相关配置:将E0/1接口标记为内部接口(inside),E0/0接口标记为外部接口(outside),具体命令如下所示。
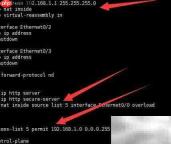
6、 在E0/0接口下执行命令:ip nat outside。
7、 在E0/1接口下执行命令:ip nat inside。
8、 创建标准ACL(访问控制列表)编号5,允许源IP属于192.168.1.0/24网段(通配符掩码0.0.0.255)的数据流通过。
9、 启用动态NAT转换策略:调用ACL 5匹配内网流量,并将其映射至E0/0接口所关联的公网地址,同时开启overload(端口复用)功能以支持多对一转换。
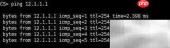
10、 从PC3发起对R1接口IP地址12.1.1.1的ICMP ping测试。
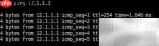
11、 查验当前NAT转换表项状态