





nginx中internal指令用于定义仅响应内部重定向(如rewrite ... last、try_files、error_page)的location,禁止客户端直接访问;必须置于具名location块内,路径需与proxy_pass语义一致,并配合内部跳转指令使用,否则无效。
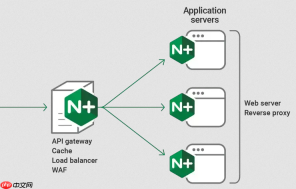
要配置 internal 指令构建仅供 Nginx 内部重定向的反向代理路径,核心是让某个 location 只响应 rewrite last、try_files 或 error_page 等内部跳转,拒绝所有客户端直连。它本身不鉴权,但能从访问源头上切断非法请求路径。
必须写在具名 location 块中
internal 指令不能出现在 http 或 server 根上下文,也不能用于 root 或 alias 的顶层配置。必须明确包裹在一个带路径前缀的 location 块里:
- 正确写法:
location /internal-proxy/ { internal; proxy_pass http://upstream_service/; } - 错误写法:
internal;单独一行;或放在location / { ... }这类泛匹配块里(易引发循环或失效) - 路径末尾斜杠需与 proxy_pass 保持语义一致,避免 URI 重复拼接
必须配合内部跳转指令使用
internal location 不会自动生效,需由其他 location 主动触发内部重定向才能抵达:

- 用
rewrite ... last;:目标必须是 internal location 的完整路径,且不能含协议或域名,例如rewrite ^/api/v1/(.*)$ /internal-proxy/v1/$1 last; - 用
try_files:如try_files $uri @proxy_fallback;,再定义location @proxy_fallback { internal; proxy_pass http://backend; } - 用
error_page:例如鉴权失败返回 403 后,用error_page 403 = @unauthorized_proxy;跳转至 internal location
禁止外部可直达的等效入口
即使加了 internal,若存在其他 location 能以非内部方式抵达同一后端,保护就形同虚设:
- 不要同时暴露
/internal-proxy/和/public-api/两个指向相同 upstream 的路径 - 避免在 internal location 中混用
rewrite redirect(302),这会让请求跳出内部流程 - 确保没有 if 判断 + proxy_pass 的组合绕过 internal 控制(Nginx if 有执行陷阱,建议改用 auth_request 或 Lua)
验证是否生效的简单方法
部署后立即测试两类行为,确认逻辑闭环:
- curl 直接请求 internal 路径(如
curl -i https://example.com/internal-proxy/user)→ 应返回 404 Not Found - curl 请求经 rewrite 或 try_files 触发的路径(如
curl -i https://example.com/api/v1/user)→ 应正常返回后端响应 - 查看 access_log 中 status 字段和 $request_uri,确认内部跳转前后路径变化符合预期


