





Nginx 没有 proxy_limit_rate 指令;真正可用的是 limit_rate 和 limit_rate_after,用于限制 Nginx 向客户端发送响应的速率,配合 limit_req 可实现按 IP 限速与防刷双控。
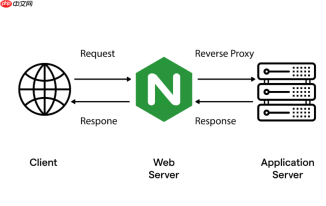
Nginx 没有 proxy_limit_rate 指令——这是个长期存在的误解。官方文档和所有稳定版本(截至2026年5月)均未收录该指令。你查到的所谓 proxy_limit_rate,要么来自非官方补丁、第三方模块,要么是混淆了 limit_rate 与 proxy_* 类指令的功能边界。
真正能解决“单个用户占用过多后端代理带宽”问题的,不是虚构的 proxy_limit_rate,而是两个明确、可靠、开箱即用的机制:
✅ 明确目标:你要限的是哪段带宽?
❌ 不是“Nginx 到后端”的连接速率(那属于上游链路控制,通常由后端自身或网络设备管理)
✅ 实际需求是:防止某个客户端通过 Nginx 下载大文件时,吃满出口带宽,影响其他用户
→ 这本质是限制 Nginx 发送给客户端的响应流速率,即“下行限速”,对应指令是:limit_ratelimit_rate_after
它们作用于 Nginx 的输出过滤阶段,天然覆盖 proxy_pass 返回的内容。
✅ 正确配置方式(实测有效)
location /api/files/ {
    proxy_pass https://origin-server;
    proxy_set_header Host $host;

    # 前 2MB 不限速(保障首屏/首帧快速加载)
    limit_rate_after 2m;
    # 超过后限制为 1MB/s(即 1024k)
    limit_rate 1024k;
}
说明:

-
limit_rate 1024k= 每个 TCP 连接向客户端发送响应的最大速率为 1024 KB/s - 客户端开 3 个并发连接,总速就可能达 ~3 MB/s —— 这是设计使然,按连接限速,不是按 IP 或请求限速
- 若需“按用户/IP 限速”,必须换用
limit_req+limit_req_zone
✅ 想按用户(IP)限速?用 limit_req 组合方案
适用于 API 接口、上传下载入口等需要严格配额的场景:
# 在 http 块定义限速区(共享内存)
limit_req_zone $binary_remote_addr zone=perip:10m rate=5r/s;

server {
    location /download/ {
        proxy_pass https://backend;
        # 允许突发最多 10 个请求,延迟处理(不拒绝)
        limit_req zone=perip burst=10 nodelay;

        # 同时叠加响应体限速,防止单次响应拖垮带宽
        limit_rate_after 512k;
        limit_rate 256k;
    }
}
这样既控请求数(防刷),又控单次响应带宽(防拖),双保险。
❌ 关于“proxy_limit_rate”的常见误传澄清
- 官方 changelog 和源码中从未出现
proxy_limit_rate(最新版 1.25.x / 1.27.x 均无) - 有资料称它“自 1.7.7 起支持”,但该版本实际新增的是
proxy_buffering相关优化,并无此指令 - 部分编译版或魔改 Nginx 可能注入该指令,但不可移植、不兼容、无维护保障
⚠️ 依赖不存在的指令,会导致配置校验失败(
nginx -t报 unknown directive),或静默失效,排查成本极高。
✅ 替代思路:更精细的带宽治理(进阶)
若业务要求极高精度(如区分 VIP/普通用户、动态调整限速值),可结合:
-
map指令 + 变量驱动limit_ratemap $http_x_user_tier $user_rate { "vip" "0"; # 不限速 "basic" "512k"; default "256k"; } limit_rate $user_rate; - 后端主动返回
X-Accel-Limit-Rate响应头(需开启proxy_ignore_headers外的特殊支持,较复杂,一般不推荐)
不复杂但容易忽略


