





会话固定漏洞本质是后端登录时未销毁旧Session且未生成新Session ID,Nginx虽不能修复逻辑缺陷,但可通过强制Cookie安全属性、路径/域修正、拦截可疑登录参数及隐藏后端指纹等手段压缩攻击面。
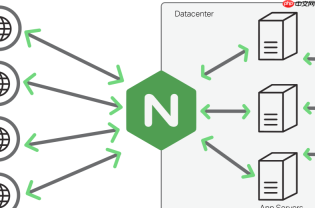
Session 会话固定漏洞(Session Fixation)的本质,不是 Nginx 本身造成的,而是后端应用在登录流程中未主动销毁旧 Session、未生成新 Session ID 所致。Nginx 作为反向代理,**不能直接修复会话固定逻辑缺陷**,但它能通过强制安全属性、路径隔离、域控制和请求拦截等手段,大幅压缩攻击面,切断常见利用链路。
严格注入 HttpOnly + Secure + SameSite 标志
攻击者常依赖 XSS 窃取 Cookie 后复用旧 Session ID。Nginx 可在响应头层面强制加固,不让后端“偷懒”:
- 使用 proxy_cookie_flags(Nginx ≥1.19.3)统一追加安全标记:
proxy_cookie_flags ~ Secure HttpOnly SameSite=Lax;
注意:Secure 仅在 Nginx 终止 HTTPS 时生效;若后端也走 HTTPS,需确保其不覆盖该设置。 - 若版本较低,可用 proxy_cookie_path 配合路径重写“捎带”属性(有局限性):
proxy_cookie_path / "/; HttpOnly; Secure; SameSite=Lax";
⚠️ 此方式会把所有 Cookie 的 Path 强制设为根路径 /,需确认业务兼容性。
精准修正 Cookie 路径与域,阻断跨路径/跨域劫持
会话固定常借助路径错配(如 /login 返回 Path=/,但用户访问 /app/xxx)或域错配(如后端设 Domain=backend.local,前端是 app.example.com)实现横向传递。Nginx 必须做两件事:

Browser Session Manager
下载
使用 Playwright 为 jimeng.jianying.com 管理浏览器会话,导入 cookies/localStorage 以自动化视频生成工作流,支持图片上传等功能
-
路径对齐:确保浏览器只在对应路径下发送 Cookie。
例:后端返回Set-Cookie: JSESSIONID=abc; Path=/api,而 Nginx 代理到/myapp/,则配置:proxy_cookie_path /api /myapp/api; -
域修正:防止内网域名 Cookie 泄露到公网域名。
若后端设Domain=192.168.1.10,应映射为公网子域:proxy_cookie_domain 192.168.1.10 .example.com;
注意开头的点(.example.com)表示通配所有子域名,且必须匹配实际访问域名。
拦截可疑登录行为,切断固定入口
很多会话固定攻击依赖诱导用户访问带预置 SID 的链接(如 /login?sid=abc123)。Nginx 可在入口层过滤:
- 禁止在 URL 中携带常见 Session 参数:
if ($args ~ "(?:^|&)sid=|(?:^|&)PHPSESSID=|(?:^|&)JSESSIONID=") { return 403; } - 限制登录接口仅接受 POST 请求,拒绝 GET 带参访问:
location = /login { if ($request_method != POST) { return 405; } proxy_pass http://backend; } - 配合限速,防暴力尝试固定参数:
limit_req zone=login_burst burst=3 nodelay;
隐藏后端指纹,增加攻击成本
攻击者常先探测后端技术栈(如 Java + Tomcat → JSESSIONID),再针对性构造攻击。Nginx 应主动抹除线索:
- 关闭版本暴露:
server_tokens off; - 清除后端标识头:
proxy_hide_header X-Powered-By; proxy_hide_header Server; proxy_hide_header X-AspNet-Version; - 禁用目录遍历与隐藏文件访问:
location ~ /\. { deny all; }


