





HTTP Pipelining在Nginx中自1.15.0起已彻底移除,不构成实际安全风险;其历史逻辑仅对排查旧环境、识别伪造痕迹及避免误配置仍有现实意义。
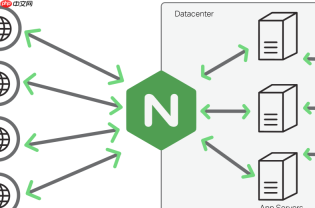
HTTP Pipelining(请求流水线)在 Nginx 中默认完全禁用,且自 1.15.0 版本起已彻底移除支持。它不构成当前 Nginx 的实际安全风险,但理解其历史逻辑与残留影响,对排查旧环境异常、识别伪造攻击痕迹、避免配置误启用仍具现实意义。
什么是 HTTP Pipelining?
HTTP/1.1 允许客户端在单个 TCP 连接上连续发送多个请求,无需等待前一个响应返回——即“发完再收”。理想中可降低延迟,但实践中因服务端实现差异、中间设备兼容性差、响应顺序强依赖等问题,早已被主流浏览器弃用(Chrome 2013 年移除,Firefox 2017 年禁用)。
Nginx 从未真正支持 pipelined 请求的并行处理或乱序响应。它始终按接收顺序逐个解析、排队、同步执行,再按相同顺序返回响应。所谓“流水线”,在 Nginx 视角下只是“批量排队”,而非并发处理。
为什么它曾带来同步风险?
风险并非来自 Nginx 主动处理,而源于其同步阻塞模型 + 缺乏请求隔离所放大的副作用:

- 长尾请求拖垮整条流水线:若第 3 个请求是耗时接口(如未优化的数据库查询),则第 1、2 个本可快速返回的请求必须排队等待,造成前端感知的“全体卡顿”
- 错误响应污染后续请求:当某请求触发 500 错误或超时,Nginx 可能提前关闭连接,导致后续已发出但未响应的请求直接断连,客户端无法区分是哪个请求失败
- 状态耦合隐患:若应用层(如 PHP-FPM)未严格隔离请求上下文,前置请求残留的 session、cookie 或全局变量可能意外影响后置请求行为(属应用层缺陷,但 pipelining 会暴露该问题)
当前 Nginx 如何应对?
现代 Nginx(≥1.15.0)已从代码层面移除 pipelining 解析逻辑,仅保留基础 HTTP/1.1 协议框架。你无需主动“关闭”它,因为功能本身不存在:
- 配置项
http { keepalive_requests 100; }控制的是复用连接上的请求数上限,非流水线深度;超出后连接自动关闭,不累积待处理请求 -
client_header_timeout和client_body_timeout防止慢速请求长期占位,间接削弱流水线式堆积效果 - 所有请求在 worker 进程内严格串行进入 ngx_http_core_run_phases 阶段,无并行调度机制
真正需要关注的替代风险
与其担忧已消亡的 pipelining,不如聚焦 Nginx 当前更真实的安全同步问题:
-
共享内存区竞争:如使用
limit_req_zone或ssl_session_cache shared时,高并发下锁争用可能导致响应延迟毛刺 -
上游代理同步阻塞:
proxy_pass后端响应慢,会阻塞整个 worker 连接,影响同连接其他请求(可通过proxy_buffering off+proxy_http_version 1.1改善) -
日志写入同步瓶颈:高频访问时
access_log /path main flush=1s若未配置缓冲,磁盘 I/O 可能成为性能瓶颈
这些是真实存在的同步压力点,且有明确配置优化路径。


