





分布式系统中通过$request_id实现跨服务请求溯源,需在nginx中生成唯一id、透传x-request-id头至下游,并统一日志字段名与安全校验,确保全链路可追踪。
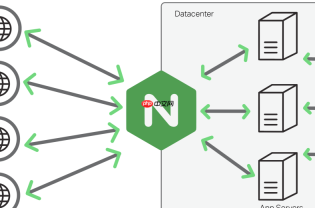
在分布式系统中,通过 $request_id 实现跨系统请求溯源,核心是让一次用户请求从入口(如 Nginx)开始,携带唯一 ID 穿透所有下游服务(API 网关、微服务、数据库代理等),并在各环节日志中统一记录。Nginx 本身不生成 $request_id,需配合 ngx_http_secure_link_module 或更常用的是 map + random 指令或第三方模块(如 nginx-request-id)来注入,但最轻量可靠的方式是:由上游(如负载均衡或客户端)注入,或由 Nginx 自行生成并透传。
确保 Nginx 正确生成并记录 $request_id
Nginx 默认不提供 $request_id 变量,需手动定义。推荐使用 map 指令结合 $pid、$msec 和 $connection 构造伪唯一 ID,或使用 secure_link 模块生成(适合带签名场景)。生产环境更推荐使用 nginx-module-requestid(开源模块)或 OpenResty 内置的 ngx.var.request_id。
- 若使用官方 Nginx(≥1.11.0),可启用
random_index配合map做简单 ID(仅测试用):map $time_iso8601 $request_id {<br> default "$pid-$connection-$msec";<br>}
但该方式无全局唯一性保障,不建议用于生产溯源。 - 推荐方案:编译安装 nginx-request-id 模块,启用后自动提供
$request_id变量,支持 UUIDv4 格式、前缀配置和 header 注入(如X-Request-ID)。 - 在
log_format中显式包含该变量:log_format main '$remote_addr - $remote_user [$time_local] "$request" '<br> '$status $body_bytes_sent "$http_referer" '<br> '"$http_user_agent" "$http_x_request_id" $request_id;'
将 $request_id 透传至下游服务
仅记录不够,必须让后端服务(如 Flask、Spring Boot、Node.js)能收到并复用该 ID,才能形成完整链路。

- 在
location块中,用proxy_set_header将 ID 转发出去:proxy_set_header X-Request-ID $request_id;<br>proxy_pass http://backend;
若上游已带X-Request-ID,应优先复用(避免覆盖),可用map判断:map $http_x_request_id $forwarded_request_id {<br> "" $request_id;<br> default $http_x_request_id;<br>}<br>proxy_set_header X-Request-ID $forwarded_request_id; - 对非 HTTP 后端(如 gRPC、FastCGI),同样需对应设置头字段或上下文参数;例如 FastCGI 可用
fastcgi_param HTTP_X_REQUEST_ID $request_id;。
与后端日志格式对齐,支持集中式检索
ELK / Loki / Splunk 等日志平台依赖结构化字段。若 Nginx 日志中 $request_id 是自由文本字段,而 Java 服务写入的是 JSON 字段 "traceId",就无法直接关联。
- 约定统一字段名:全链路强制使用
X-Request-ID作为传输头,日志中统一提取为request_id字段(避免trace_id、correlation_id混用)。 - 配置日志采集器(如 Filebeat / Fluentd)做字段解析:
例如正则提取 Nginx access log 中的$request_id,映射为fields.request_id;后端日志也提取同名字段。 - 在 Kibana / Grafana 中,用
request_id: "a1b2c3d4..."即可一键查出 Nginx、API、DB Proxy 全部相关日志条目。
安全增强:防止伪造与泄露
X-Request-ID 是可信链路标识,但若允许客户端任意指定,攻击者可构造冲突 ID 干扰排查,或注入恶意 payload(如 XSS 片段)。需主动防御。
- 禁用客户端随意设置:在 Nginx 中丢弃非法
X-Request-ID头,仅接受内部网段或上游 LB 发来的值。map $http_x_request_id $valid_request_id {<br> ~^[a-f0-9]{8}-[a-f0-9]{4}-4[a-f0-9]{3}-[89ab][a-f0-9]{3}-[a-f0-9]{12}$ $http_x_request_id;<br> default "";<br>}<br>proxy_set_header X-Request-ID $valid_request_id; - 敏感环境(如金融)可启用签名验证:用
secure_link模块生成带时效和密钥的 request_id,后端校验签名后再使用。 - 禁止将
$request_id回显到响应体或错误页中,避免信息泄露;检查error_page和默认 4xx/5xx 响应模板。


