





动静分离架构下,Session保持需统一存储(如Redis)以解决多节点会话共享问题,静态资源一致性则依赖文件名哈希化与缓存策略协同实现;二者机制独立,不可混用。
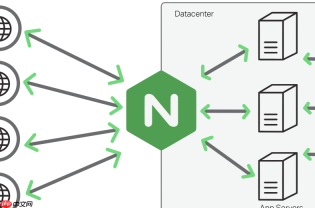
动静分离架构下,Session 保持和静态资源一致性是两个独立但常被混为一谈的问题。Session 保持属于后端会话状态管理范畴,而静态资源一致性属于前端交付与缓存协同问题。二者在 Nginx 层需分别应对,不能靠同一机制解决。
Session 保持:必须脱离单机内存,统一存储源
前后端分离后,用户请求经 Nginx 负载分发至多个后端节点(如 Tomcat-A/B/C),若 Session 仍存于各节点本地内存,必然出现“登录成功却反复跳转登录页”的现象。关键不是让请求总落到同一台机器,而是让所有机器能读取同一份 Session 数据。
-
首选 Redis 存储 Session:速度快、高可用、支持过期自动清理;PHP/Java/Node.js 均有成熟扩展(如 PHP 的
session.save_handler = redis,Tomcat 的RedisSessionManager);部署一个 Redis 集群即可支撑百台后端节点。 - 慎用 ip_hash:它只是把同一 IP 的请求固定打到某台后端,看似“保持会话”,实则掩盖了 Session 不共享的本质;且在 NAT 环境(如企业出口网关、4G/5G 移动网络)下大量用户共用一个源 IP,会导致严重负载倾斜和单点风险。
- 避免 session 复制:Tomcat 自带集群复制功能虽开箱即用,但每新增一台节点就要同步全量 Session,网络开销大、GC 压力高,节点超 3 台后性能明显劣化,不适合生产环境。
静态资源一致性:核心是版本控制 + 缓存失效策略
动静分离中,Nginx 直接提供静态资源(如 JS/CSS/图片),而这些文件由前端构建流程生成并部署。一旦发布新版本,旧缓存未及时更新,用户就可能加载到“半新半旧”的资源,引发白屏、样式错乱或接口调用失败。

Remix V2 Meta Sessions Review
下载
审查 Remix v2 代码中的 v1 形态 meta 导出(v2 中为破坏性变更),cookie 安全漏洞(httpOnly、secure、密钥轮换),认证门位于错误层级,以及其他
-
文件名哈希化(推荐):Webpack/Vite 等工具默认启用 contenthash,生成类似
app.a1b2c3.js的文件名;Nginx 配置中直接按路径匹配,无需手动刷新缓存;浏览器因 URL 变更自动拉取新资源。 -
禁用强缓存 + 启用协商缓存:对未哈希的通用资源(如 favicon.ico、robots.txt),设置
expires off;和add_header ETag ...;,依赖If-None-Match请求头做 304 判定,兼顾性能与实时性。 -
避免在 location 中硬编码版本路径:例如不要写
location /v2.1.0/static { ... },这会迫使每次发布都改 Nginx 配置并 reload,增加运维风险;应统一用软链接或自动化脚本切换/static → /static-v2.1.0。
动静协同要点:API 与静态资源的协议/域名需对齐
即使 Session 和静态资源各自处理得当,若前端 JS 请求后端 API 时跨域或协议不一致(如页面是 https://a.com,但 AJAX 调用 http://api.a.com),仍会触发 CORS 或混合内容警告,导致请求静默失败。
-
反向代理统一路由前缀:Nginx 将
/api/开头的请求代理至后端服务,前端代码始终使用相对路径(/api/login),避免硬编码域名和协议。 -
确保 Cookie 作用域覆盖完整:若站点主域为
a.com,后端返回的 Session Cookie 必须设置Domain=a.com且Secure(HTTPS 下)、HttpOnly,否则前端 JS 发起的跨路径请求无法携带有效凭证。 -
静态资源响应头补充安全字段:添加
Content-Security-Policy: default-src 'self'和X-Content-Type-Options: nosniff,防止 MIME 类型混淆攻击,保障资源加载可信。


