近日,不少windows 11用户在开机后收到了微软安全防护系统发出的高危木马病毒告警提示。截至目前,微软官方尚未就该事件是否为真实病毒攻击或系统误报作出明确回应。
据用户反馈,多数警告信息中提及的威胁名称为“Trojan:Win32/Cerdigent.A!dha”,一款被归类为特洛伊木马的恶意程序。此事已在Windows用户社群中引发广泛关注与热议。
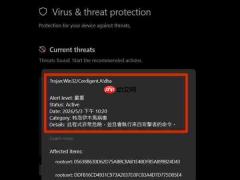
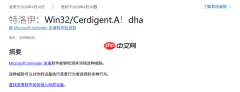
根据微软此前公开的技术文档,该木马类型于今年4月30日首次被Microsoft Defender纳入检测名单。官方指出,其具备高度系统级权限,攻击者可利用其对受感染设备实施多种恶意行为。值得注意的是,该威胁主要针对的是系统底层的RootCert证书模块,而非常规用户数据文件。
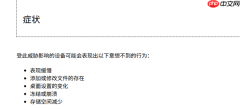
相关资料还显示,该木马可能引发一系列异常现象,包括但不限于系统响应迟缓、桌面配置被擅自修改、频繁卡顿甚至崩溃、以及硬盘可用空间无故缩减等。然而,微软至今仍未对外披露该样本的具体技术特征与传播机制。

值得关注的是,即便通过微软官网下载并安装的正版Windows 11 ISO镜像,在完成部署后也可能触发此类安全警告。目前,官方尚未确认此次事件属于大规模真实感染事件,抑或是Defender引擎的误判行为。
在此提醒广大用户:若遇到相同提示,请勿急于删除文件或重装系统。