





proxy_socket_keepalive 是 nginx 在 tcp 层启用内核 keepalive 探测的指令,用于主动探测上游连接是否存活,避免被防火墙静默断连后复用失效 socket;它必须配合 proxy_http_version 1.1、proxy_set_header connection '' 和 upstream keepalive 三项配置才能生效。
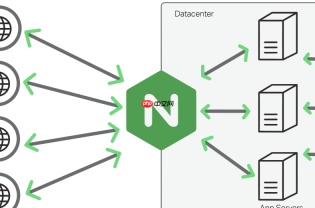
proxy_socket_keepalive 是什么,为什么它能对抗防火墙断连
物理防火墙(尤其是企业级状态检测防火墙)通常对空闲 TCP 连接有硬性超时策略,比如 30–60 秒无数据交互就主动 FIN 断开。Nginx 与 upstream 的连接一旦被防火墙静默关闭,而 Nginx 还没感知到,后续请求就会复用这个已失效的 socket,导致 Connection reset by peer 或 readv() failed (104: Connection reset by peer) 错误。
proxy_socket_keepalive 不是 HTTP 层的 Keep-Alive,而是让内核在 TCP 层主动发 keepalive 探测包——只要探测失败(如收到 RST 或超时),内核会立刻通知 Nginx 清理该 socket,避免复用“僵尸连接”。它解决的是“连接是否还真实存活”这一底层问题,而非协议协商。
必须配合的三项配置,缺一不可
单独开启 proxy_socket_keepalive 几乎无效,它依赖以下三要素协同生效:
-
proxy_http_version 1.1;:确保使用 HTTP/1.1 协议,否则后端可能拒绝持久连接 -
proxy_set_header Connection '';:清空 Nginx 自动注入的Connection: close,否则后端收到后立即断连 - upstream 块中启用连接池:
keepalive 32;(数字按后端实例数和并发调整,常见 32–128)
这三项共同构成“可复用 + 可保活 + 不被后端拒收”的完整链路。漏掉任一,proxy_socket_keepalive 就成了摆设。

FastAPI + Flask 混合部署最佳实践,解决路由定义、API 代理等常见问题,适用于同时运行 FastAPI API 与 Flask 前端的场景。
自定义参数怎么设才匹配防火墙超时
Linux 默认 keepalive 参数(idle=7200s, interval=75s, probes=9)远大于多数防火墙超时值,起不到防护作用。必须显式调小:
- 先确认防火墙空闲超时值(常见为 30s、60s、120s),可通过抓包或运维文档获取
-
proxy_socket_keepalive on 30s 5s 3;表示:空闲 30 秒后开始探测,每 5 秒发一次,连续 3 次无响应即关闭 —— 总探测窗口为 30+5×3 = 45 秒,略小于防火墙超时,确保在被断前主动清理 - 不要设
interval小于 2s,避免触发内核限速;probes超过 5 意义不大,反而延长失效感知延迟
错误示例:proxy_socket_keepalive on 60s 60s 1; —— 探测间隔太长,等第一次探测发出时连接早已被防火墙干掉。
验证是否真正生效的两个关键动作
改完配置不能只 reload 就完事,必须验证底层行为是否符合预期:
- 运行
ss -tnp | grep :<upstream_port></upstream_port>,观察 ESTABLISHED 连接是否稳定存在且数量趋近于keepalive值(如设了 32,应看到约 30+ 条),而非频繁新建/销毁 - 用
tcpdump -i any port <upstream_port> and 'tcp[tcpflags] & (tcp-syn|tcp-rst) != 0'</upstream_port>抓包,重点看是否有大量重复 SYN(未生效)或偶发 RST(keepalive 正常探测并清理)
最容易被忽略的是:proxy_socket_keepalive 仅作用于 upstream 连接池中的 socket,对客户端到 Nginx 的连接完全无影响。如果你的问题出在客户端侧断连,这个指令压根不相关。



