





499是nginx记录的客户端主动断连标记,非后端返回或nginx主动处理的状态码;它仅表示响应未发完时连接被关闭,本身无安全含义,也不触发任何安全拦截逻辑。
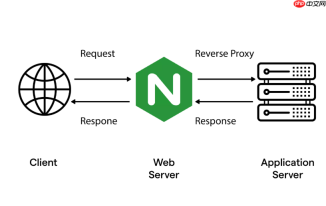
499 不是后端返回的错误,它根本不是后端产生的状态码——而是 Nginx 自己记录的、发生在响应阶段的连接中断标记。所谓“Nginx 处理后端 499 错误”这个说法本身存在概念混淆:后端不会返回 499,Nginx 也不会“处理”它;它只是在日志里写下一串事实:“客户端在我还没把响应发完时,就把连接关了”。安全含义不能脱离这个前提来谈。
499 的真实发生时机与安全无关性
499 触发的前提非常明确:HTTP 请求已成功抵达 Nginx(完成 TCP 握手、TLS 解密、请求头解析),Nginx 已将请求转发给后端,但尚未向客户端写出完整响应(甚至可能连状态行都没发出去),此时客户端侧主动断开 TCP 连接。这个行为本身不携带攻击特征,也不触发 Nginx 的任何安全拦截逻辑。
- Nginx 源码中对 499 的定义是
NGX_HTTP_CLIENT_CLOSED_REQUEST,注释明确说明:“HTTP 协议未定义此场景,我们引入该码仅用于日志记录” - 它不涉及请求头校验失败(那是 400)、证书异常(495/496)、重定向循环(497)等真正由 Nginx 主动判定的安全类响应
- 即使攻击者用脚本快速发起大量短超时请求,Nginx 记录的仍是 499,而非因“识别为攻击”而主动拒绝——它只是被动记下连接被关的事实
哪些情况看似像攻击,实则只是表象
某些集中出现 499 的模式容易引发安全误判,但多数可归因于非恶意行为:

- 高频搜索联想接口:用户每输入一个字符就发一次请求,后一次发出时前一次尚未返回,浏览器自动终止旧连接——这是前端节流缺失,不是探测行为
- App 后台进程被系统回收:Android 冻结后台网络、iOS WKWebView 在切到后台后丢弃连接,导致正在传输的响应被中断
- 弱网环境下 TLS 重传超时:客户端已发出 FIN 包,但因丢包未被 Nginx 及时感知,直到尝试写响应时才发现 socket 不可用
真正需警惕的间接安全线索
单独看 499 无安全意义,但若它与其他指标组合出现,可能指向潜在风险:
- 同一 IP 在极短时间内(如 1 秒内)产生数十个 499,且 URI 高度随机、含 fuzz 参数(如
?id=1' OR '1'='1),配合 access log 中无对应 200/500 日志,则可能是自动化扫描器在试探超时边界 - 499 集中出现在某个管理接口路径(如
/admin/api/batch),且伴随大量 401 或 403,说明攻击者可能在暴力尝试认证后,因响应慢而频繁中断连接 - 某台 Nginx 实例的 499 突增,同时监控显示其 upstream 连接数暴涨、TIME_WAIT 堆积,再结合后端 PHP-FPM 子进程耗尽或 Java 应用 Full GC 频繁,则更可能是资源耗尽型 DoS 的前兆,而非 499 本身构成攻击
配置层面的安全权衡:proxy_ignore_client_abort
该参数设为 on 后,Nginx 会忽略客户端断开,坚持等后端返回并记录真实状态码(200/500/504)。这看似“更准确”,但有实际代价:
- 每个被放弃的请求仍占用一个 worker 进程和后端连接,可能放大资源压力
- 若后端执行的是扣库存、发短信等不可逆操作,继续执行反而带来业务一致性风险
- 它不阻止攻击,只改变日志记录方式;真正的防护应落在限流(limit_req)、连接数控制(limit_conn)和 WAF 规则上
499 是一面镜子,照出的是客户端耐心、网络质量、前后端超时协同是否合理,而不是一道防火墙警报。把它当安全事件去告警,往往掩盖了真正该优化的环节:接口性能、前端防抖、移动网络适配,或者上游服务的稳定性。


