





使用 sub_filter 在 nginx 代理层将响应体中硬编码的 http:// 替换为 https:// 或 //,需禁用 gzip、扩展 sub_filter_types、精准匹配属性上下文、开启 sub_filter_once off 并支持变量。
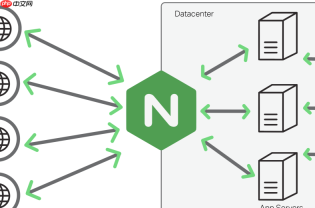
用 sub_filter 在代理层自动修正 HTTPS 页面里引用的第三方 HTTP 链接,核心是让浏览器不再报“混合内容”(Mixed Content)错误。关键不在跳转或重写请求,而是在响应返回给客户端前,把 HTML、JS、CSS 中硬编码的 http:// 地址实时替换成 https:// 或相对协议 //。
必须关闭响应压缩
gzip 压缩后的响应体是二进制流,sub_filter 无法识别明文字符串。所以务必禁用压缩:
-
gzip off;(全局或 location 内) - 或更稳妥地:在 proxy_pass 前加
proxy_set_header Accept-Encoding "";,主动告知后端不要返回 gzip 响应
显式声明可处理的 MIME 类型
sub_filter 默认只作用于 text/html,而页面中可能含 application/javascript、text/css 等类型资源链接。需扩展支持范围:
sub_filter_types text/html application/javascript text/css application/json;- 若不确定类型,可用
sub_filter_types *;(不推荐用于生产,有性能风险)
精准替换 HTTP 协议前缀
直接替换 http:// 容易误伤(比如 URL 参数里的 http://),建议限定上下文。常用方式有两种:
- 替换开头的协议部分:
sub_filter 'src="http://' 'src="https://'; - 或使用相对协议(更兼容):
sub_filter 'src="http://' 'src="//'; - 同理处理
href=、url(、data-src=等常见属性,可多条sub_filter指令并列
启用全文匹配与变量支持
默认只替换第一个匹配项,必须开启全局替换;同时可利用 Nginx 变量动态构造目标地址:
sub_filter_once off;- 例如统一映射到当前请求域名:
sub_filter 'http://api.example.com/' "https://$host/api/"; - 注意:双引号内变量可展开,单引号不行;斜杠等特殊字符无需转义


