





proxy_connect_timeout 是 Nginx 与后端建立 TCP 连接的超时参数,仅作用于三次握手阶段,默认 60 秒过长,内网建议设为 3~5 秒,需配合健康检查与 resolver_timeout 等协同调优。
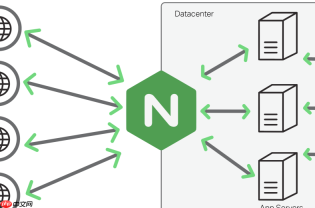
要优化网关(Nginx)到后端服务的网络建连耗时,核心是合理配置 proxy_connect_timeout,让它既不误杀健康节点,也不掩盖真实故障。它只管“TCP 三次握手完成前”的等待时间,不是响应慢、不是 SSL 握手慢、也不是 DNS 解析慢——这些各有归属。
明确适用场景和生效前提
该参数仅在使用 proxy_pass 的反向代理块中生效(如 location 或 upstream),对 FastCGI、gRPC 等无效。它从 Nginx 调用 connect() 系统调用开始计时,成功返回即结束。常见触发原因包括:
- 后端进程未监听目标端口
- 防火墙或安全组拦截了 SYN 包
- 网络路由不通或跨洲际链路高延迟/丢包
- 上游域名解析已完成,但目标 IP 不可达
按网络环境设定合理值
默认 60 秒在绝大多数场景下都过长,会拖慢故障感知与用户响应。应依据实际网络质量分级设置:

WebChat Voice Proxy
下载
⚠️ 已弃用 — 该技能已拆分为两个独立技能,以提升模块化程度:**webchat-https-proxy**(HTTPS/WSS 反向代理)和 **webchat-voi...**
-
本地开发或同机房内网:RTT 通常 500ms 或
1s即可 -
同地域跨可用区或混合云:预留抖动余量,建议
3s–5s -
海外回源(如中国→北美 CDN):P95 建连耗时 ×1.5,实测多在
800ms–1.5s,避免设成 3s 导致频繁误超时 -
高丢包链路(如部分跨境出口):可放宽至
2s,但不应超过系统tcp_syn_retries上限(通常约 120–240s)
必须协同配置的关键参数
单设 proxy_connect_timeout 效果有限,需搭配以下参数形成闭环:
-
proxy_read_timeout:应显著大于 connect 超时(建议 ≥3 倍),否则刚连上就因响应慢被断开 -
proxy_next_upstream error timeout:启用连接失败自动重试,配合proxy_next_upstream_tries控制最多试几次 -
upstream健康检查:间隔(interval)略大于proxy_connect_timeout,例如后者设 1s,检查间隔设 5–10s,失败计数设 2–3 次 - 若用域名回源,同步加大
resolver_timeout,避免 DNS 卡住阻塞建连
验证是否真正生效
别只看配置语法正确,要确认行为符合预期:
- 临时停掉后端服务,用
curl -v测客户端收到 502 的延迟,应接近你设的值 - 开启
error_log /var/log/nginx/error.log debug,搜索connection timed out while connecting to upstream - 用
tcpdump抓包:若 SYN 发出后未收到 SYN-ACK 就断开,说明确实是 connect 阶段超时 - 线上灰度单个 upstream,结合监控观察 502 率与
$upstream_response_time分位变化


